



Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Из-за растущего спроса на атаки, использующие уязвимости нулевого дня, компания Zerodium предлагает серьёзные деньги за эксплойты, способные пробить Signal, WhatsApp и другие мобильные приложения, позволяющие конфиденциально обмениться сообщениями.

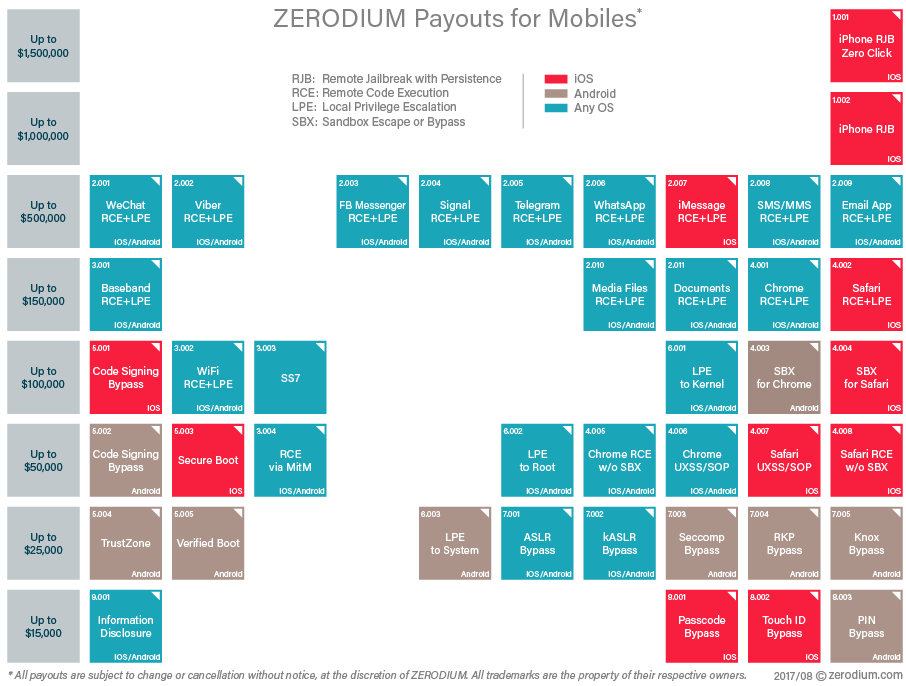
Zerodium, основанная в 2015 году, в среду заявила о намерении заплатить 500 000 долларов за полностью функциональные сценарии атак, которые работают против Signal, WhatsApp, iMessage, Viber, WeChat и Telegram. Также компания обещает платить ту же сумму за экслойты для мобильных приложений электронной почты. Это одна из самых высоких сумм, озвученная Zerodium.

«Мобильным приложениям и, соответственно, эксплойтам для них, уделяется все больше внимания, так что вполне естественно цены на них растут. Суммы, обозначенные Zerodium, показывают, насколько для хакеров стал приоритетен взлом мобильных устройств» - говорит старший консультант по безопасности приложений в AppSec Consulting, Адам Кодилл (Adam Caudill).

Одна из самых известных атак государства на мобильные устройства была зафиксирована в прошлом году, когда iPhone политического преступника в Объединенных Арабских Эмиратах пытались взломать. В процессе этой атаки использовались три уязвимости для установки вредоносной программы, способной похитить конфиденциальные сообщения из большого количества приложений, включая Gmail, Facebook и WhatsApp.

Сценарий атаки был разработан NSO Group, израильским подразделением американской компании Francisco Partners Management, штаб-квартира которой находится в США. Apple устранила уязвимости вскоре после того, как атака была обнаружена.

На рисунке ниже отчетливо виден рост выплат Zerodium за уязвимости в мобильных платформах.

Исследователи отмечают, что этот рост вполне естественен, так как пользователи в последнее время чаще используют телефоны для отправки текстовых сообщений и электронной почты. Очень ценятся эксплойты, способные скомпрометировать переписки в таких защищенных приложениях, как Signal.

Также Zerodium отметила, что заплатит 150 000 долларов за мультимедийные файлы или документы, способные выполнить вредоносный код на телефоне, и 100 000 долларов за обход защиты изолированной программной среды.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru