



Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Из-за растущего спроса на атаки, использующие уязвимости нулевого дня, компания Zerodium предлагает серьёзные деньги за эксплойты, способные пробить Signal, WhatsApp и другие мобильные приложения, позволяющие конфиденциально обмениться сообщениями.

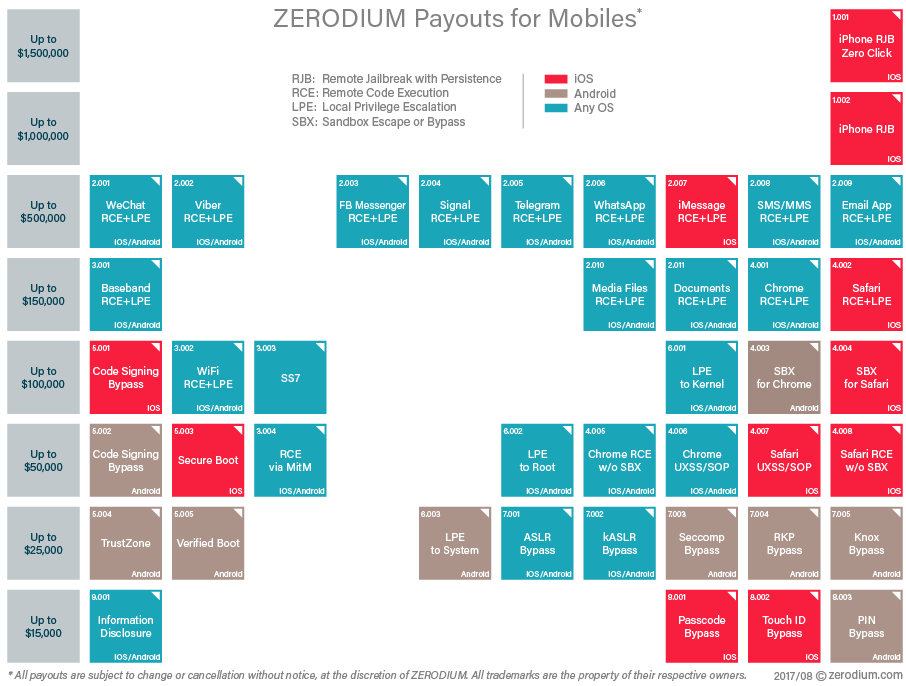
Zerodium, основанная в 2015 году, в среду заявила о намерении заплатить 500 000 долларов за полностью функциональные сценарии атак, которые работают против Signal, WhatsApp, iMessage, Viber, WeChat и Telegram. Также компания обещает платить ту же сумму за экслойты для мобильных приложений электронной почты. Это одна из самых высоких сумм, озвученная Zerodium.

«Мобильным приложениям и, соответственно, эксплойтам для них, уделяется все больше внимания, так что вполне естественно цены на них растут. Суммы, обозначенные Zerodium, показывают, насколько для хакеров стал приоритетен взлом мобильных устройств» - говорит старший консультант по безопасности приложений в AppSec Consulting, Адам Кодилл (Adam Caudill).

Одна из самых известных атак государства на мобильные устройства была зафиксирована в прошлом году, когда iPhone политического преступника в Объединенных Арабских Эмиратах пытались взломать. В процессе этой атаки использовались три уязвимости для установки вредоносной программы, способной похитить конфиденциальные сообщения из большого количества приложений, включая Gmail, Facebook и WhatsApp.

Сценарий атаки был разработан NSO Group, израильским подразделением американской компании Francisco Partners Management, штаб-квартира которой находится в США. Apple устранила уязвимости вскоре после того, как атака была обнаружена.

На рисунке ниже отчетливо виден рост выплат Zerodium за уязвимости в мобильных платформах.

Исследователи отмечают, что этот рост вполне естественен, так как пользователи в последнее время чаще используют телефоны для отправки текстовых сообщений и электронной почты. Очень ценятся эксплойты, способные скомпрометировать переписки в таких защищенных приложениях, как Signal.

Также Zerodium отметила, что заплатит 150 000 долларов за мультимедийные файлы или документы, способные выполнить вредоносный код на телефоне, и 100 000 долларов за обход защиты изолированной программной среды.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru