



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

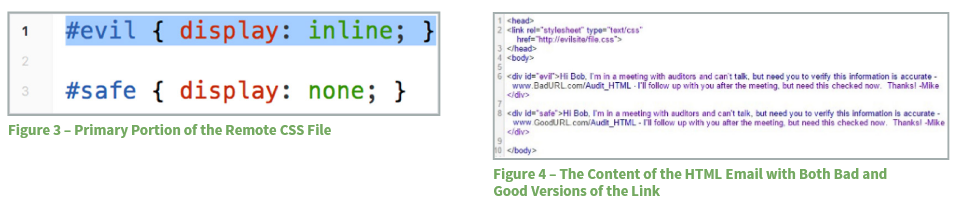
ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

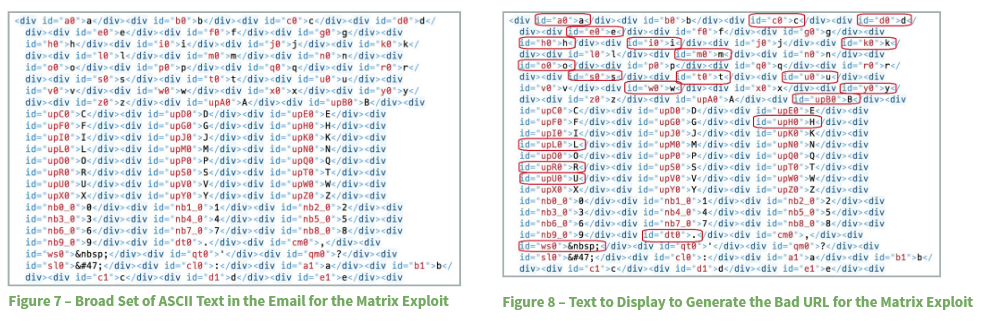
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru