



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

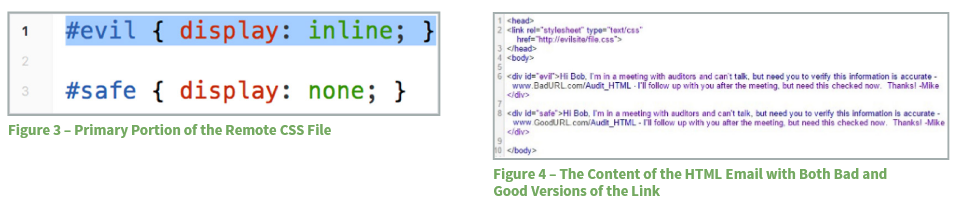
Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

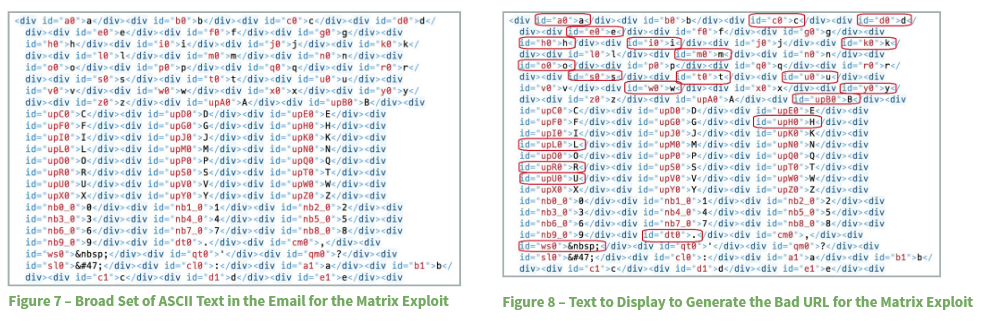
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Подпишитесь на новости

41% опрошенных врачей используют ИИ в работе, но ответы перепроверяют

Нейросети уже добрались до врачебных кабинетов: около 41% опрошенных медиков используют ИИ в профессиональных задачах. При этом 93% врачей перепроверяют хотя бы часть сгенерированных ответов. Бот может говорить уверенно, но медицинского диплома ему это не добавляет.

Результаты опроса сообщества «Врачи РФ» опубликовали «Ведомости». Ежедневно или почти ежедневно к ИИ обращаются 16% респондентов, несколько раз в неделю — около 14%. Ещё более 11% используют его несколько раз в месяц или для отдельных задач.

Чаще всего нейросети помогают искать и обобщать медицинскую информацию: такой вариант выбрали 67% врачей с опытом использования ИИ. Ещё 46% изучают с их помощью сведения о лекарствах, 45% — клинические рекомендации. Вопрос допускал несколько ответов.

Полностью доверяют нейросетям только 6% опрошенных. Недоверие к результатам стало одним из главных препятствий для использования технологии. Среди других проблем — ограничения доступа к сервисам и интернету.

Около 28% респондентов пока обходятся без ИИ, но рассматривают такую возможность. Ещё 6% попробовали и перестали, а четверть не использует нейросети и не собирается.

RSS: Новости на портале Anti-Malware.ru