



Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Атака ROPEMAKER позволяет хакерам изменять содержимое электронных писем

Новый сценарий атак через электронную почту, получивший имя ROPEMAKER, позволяет хакерам изменять содержимое писем электронной почты, полученных пользователями, через удаленные файлы CSS.

ROPEMAKER подразумевает, что злоумышленник отправляет письмо в формате HTML жертве, но вместо того, чтобы использовать встроенный CSS, он использует CSS-файл, загруженный с сервера.

Цель же заключается в том, чтобы написать и отправить изначально безобидное электронное письмо, которое затем можно изменить с помощью CSS, размещенного на сервере хакера.

Для киберпреступников также несомненным плюсом будет обход антивирусных сканеров, так как системы безопасности электронной почты не пересканируют электронные письма, доставленные в почтовые ящики пользователей, а только входящие.

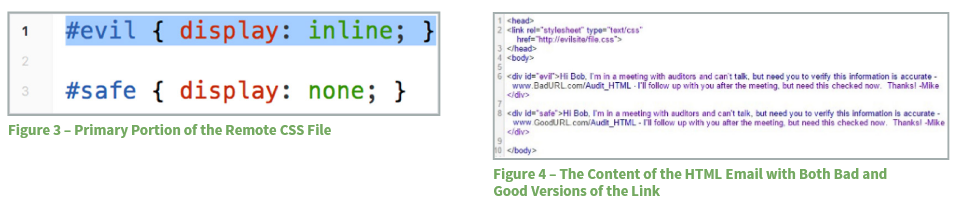
Исследователь безопасности Франсиско Рибейро  (Francisco Ribeiro), обнаруживший этот хитроумный метод, утверждает, что он обнаружил два метода проведения атаки ROPEMAKER. Первый метод называется ROPEMAKER Switch Exploit, он задействует CSS-свойство "display" для различных элементов.

Например, злоумышленник может отправить электронное письмо с двумя ссылками, одна безопасная и одна вредоносная, и отобразить только безопасную. После того, как письмо будет доставлено, хакер просто поменяет удаленный CSS-файл и отобразит вредоносную ссылку.

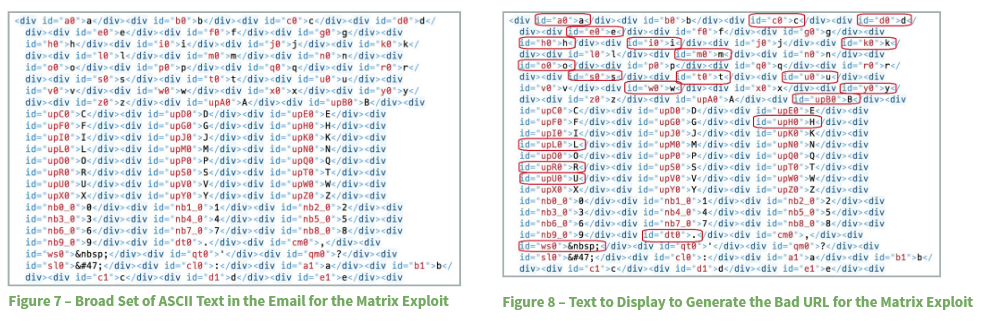
Второй метод называется ROPEMAKER Matrix Exploit и полагается на встраивание всех символов ASCII в качестве каждой буквы внутри письма электронной почты. Используя правила CSS, злоумышленник может поочередно изменять видимость каждой буквы и воссоздавать текст, который изначально был скрыт.

Обе атаки невидимы для сканеров электронной почты, однако техника Matrix Exploit создает очень громоздкие письма. Эксперт заявил, что стоит опасаться роста числа таких атак в ближайшее время.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru