



ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET обнаружила новую вредоносную программу, нацеленную на геймеров. Троян Joao распространяется вместе с играми разработчика Aeria Games, доступными на неофициальных площадках. Joao предназначен для загрузки и запуска в зараженной системе другого вредоносного кода.

Троян имеет модульную архитектуру – специалисты ESET обнаружили компоненты для удаленного доступа, шпионажа и проведения DDoS-атак.

На момент исследования Joao распространялся вместе с клиентом популярной онлайн-игры Grand Fantasia. ESET заблокировала сайт, с которого осуществлялась загрузка зараженной версии игры, и сообщила об инциденте в компанию Aeria Games.

Некоторые другие игры этого разработчика ранее также использовались для распространения вредоносных программ. Но в настоящее время сайты, раздающие троян, неактивны, либо опасный контент удален.

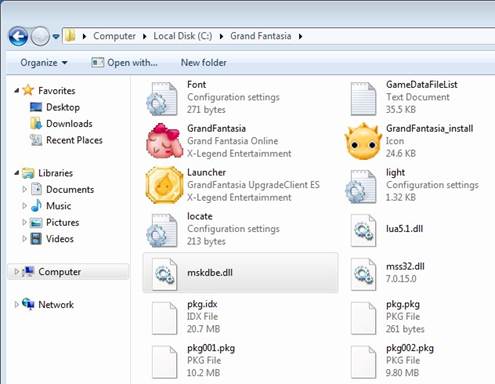
Троян Joao запускается на компьютере жертвы в фоновом режиме одновременно с игровым приложением, чтобы избежать подозрений пользователя. Инфицированная версия игры отличается только наличием «лишнего» файла mskdbe.dll в установочной папке.

После запуска Joao отправляет на удаленный сервер злоумышленников сведения о компьютере жертвы, включая имя устройства, версию операционной системы, информацию об учетной записи пользователя и привилегиях. Далее атакующие могут выбрать дополнительные компоненты Joao для установки в зараженной системе.

Чтобы избежать заражения Joao, ESET рекомендует геймерам:

  • загружать игры с официальных площадок;
  • устанавливать обновления, которые выпускают издатели игр;
  • использовать комплексное антивирусное решение и не выключать его во время игры.

Антивирусные продукты ESET детектируют угрозу как Win32/Joao (Win64/Joao).


Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia:

Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia


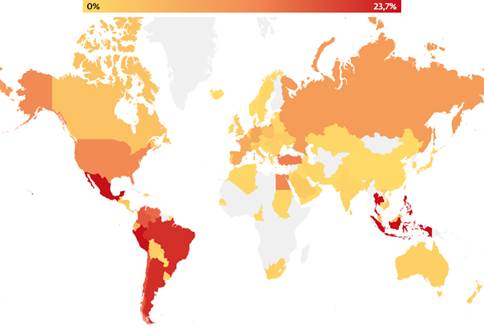
Попытки заражения Joao, по данным системы телеметрии ESET:

Попытки заражения Joao, по данным системы телеметрии ESET

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru