



Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Веб-серверы Blizzard Entertainment подверглись серии массовых DDoS-атак, что явилось причиной разъединений и задержек в таких играх Blizzard, как World of Warcraft и Overwatch.

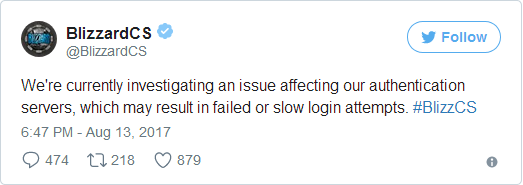
Атаки начались 13 августа, когда официальный Twitter-аккаунт поддержки клиентов сообщил:

«В настоящее время мы расследуем проблему, влияющую на наши серверы аутентификации, что может привести к неудачным попыткам входа в систему или большим задержкам».

Спустя несколько минут в другом твите компания заявила:

«В настоящее время мы отслеживаем DDoS-атаку, влияющую на соединение игроков с нашими играми».

Более того, атаке удалось вывести из строя опцию оплаты PayPal для Blizzard. Об этом также было сообщено в твиттере, где компания принесла свои извинения за временные неудобства.

По данным DownDetector, платформы, отслеживающей перебои в работе популярных сайтов и атаки, данная DDoS-атака началась около 11:28 утра, она стала причиной проблем с подключением к сайту и авторизацией.

До сих пор остается загадкой, кто же стоит за этими атаками. В прошлом Blizzard подвергалась нападкам со стороны хакерской группы PoodleCorp, однако на данный момент эта группа не ведет какой-либо деятельности.

Стоит отметить, что это уже второй раз за неделю, когда Blizzard испытывает проблемы со своим сервисом. 9 августа Blizzard столкнулась с техническими проблемами, связанными с Overwatch.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru