



Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Веб-серверы Blizzard Entertainment подверглись серии массовых DDoS-атак, что явилось причиной разъединений и задержек в таких играх Blizzard, как World of Warcraft и Overwatch.

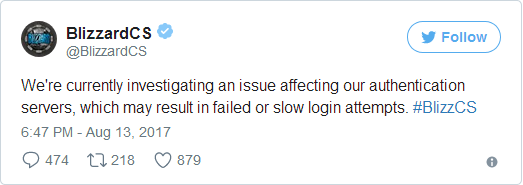
Атаки начались 13 августа, когда официальный Twitter-аккаунт поддержки клиентов сообщил:

«В настоящее время мы расследуем проблему, влияющую на наши серверы аутентификации, что может привести к неудачным попыткам входа в систему или большим задержкам».

Спустя несколько минут в другом твите компания заявила:

«В настоящее время мы отслеживаем DDoS-атаку, влияющую на соединение игроков с нашими играми».

Более того, атаке удалось вывести из строя опцию оплаты PayPal для Blizzard. Об этом также было сообщено в твиттере, где компания принесла свои извинения за временные неудобства.

По данным DownDetector, платформы, отслеживающей перебои в работе популярных сайтов и атаки, данная DDoS-атака началась около 11:28 утра, она стала причиной проблем с подключением к сайту и авторизацией.

До сих пор остается загадкой, кто же стоит за этими атаками. В прошлом Blizzard подвергалась нападкам со стороны хакерской группы PoodleCorp, однако на данный момент эта группа не ведет какой-либо деятельности.

Стоит отметить, что это уже второй раз за неделю, когда Blizzard испытывает проблемы со своим сервисом. 9 августа Blizzard столкнулась с техническими проблемами, связанными с Overwatch.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru