



Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Веб-серверы Blizzard Entertainment подверглись серии массовых DDoS-атак, что явилось причиной разъединений и задержек в таких играх Blizzard, как World of Warcraft и Overwatch.

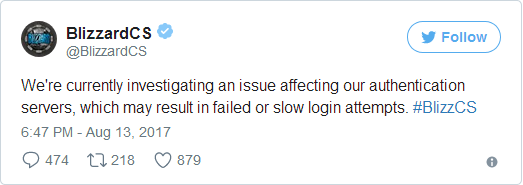
Атаки начались 13 августа, когда официальный Twitter-аккаунт поддержки клиентов сообщил:

«В настоящее время мы расследуем проблему, влияющую на наши серверы аутентификации, что может привести к неудачным попыткам входа в систему или большим задержкам».

Спустя несколько минут в другом твите компания заявила:

«В настоящее время мы отслеживаем DDoS-атаку, влияющую на соединение игроков с нашими играми».

Более того, атаке удалось вывести из строя опцию оплаты PayPal для Blizzard. Об этом также было сообщено в твиттере, где компания принесла свои извинения за временные неудобства.

По данным DownDetector, платформы, отслеживающей перебои в работе популярных сайтов и атаки, данная DDoS-атака началась около 11:28 утра, она стала причиной проблем с подключением к сайту и авторизацией.

До сих пор остается загадкой, кто же стоит за этими атаками. В прошлом Blizzard подвергалась нападкам со стороны хакерской группы PoodleCorp, однако на данный момент эта группа не ведет какой-либо деятельности.

Стоит отметить, что это уже второй раз за неделю, когда Blizzard испытывает проблемы со своим сервисом. 9 августа Blizzard столкнулась с техническими проблемами, связанными с Overwatch.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru