



Google добавила возможности антифишинга в Gmail для iOS

Google добавила возможности антифишинга в Gmail для iOS

Google добавила возможности антифишинга в Gmail для iOS

Фишинг остается одним из наиболее распространенных и эффективных векторов атаки для злоумышленников. За последнее время фишинг стал гораздо изощреннее, он представляет серьезную угрозу для пользователей. Google решила помочь и обезопасить людей, использующих Gmail от фишинговых техник, применяемых кибепреступниками.

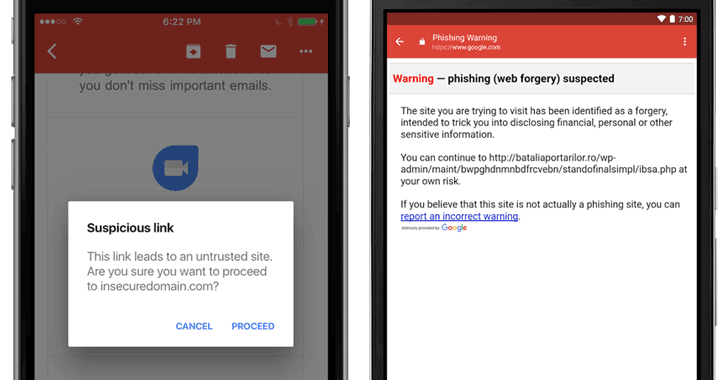
Для пользователей приложения Gmail на iOS Google запустила новые антивирусные проверки, которые будут отображать предупреждение о потенциальных попытках фишинга. Уведомления будут приходить в момент нажатия на подозрительную ссылку в приложении на своем iPhone или iPad.

Через две недели эта функция станет доступной всем пользователям. По словам компании, при попытке перехода по подозрительной ссылке, приложение будет выдавать уведомление, предупреждающее о том, что этот сайт является ненадежным и подозрительным.

Если пользователь проигнорирует это предупреждение и продолжит работу, приложение Gmail отобразит другое предупреждение с более подробной информацией о фишинговом веб-сайте.

Несомненно, новые меры не смогут обнаружить каждую фишинговую кампанию, однако есть все основания полагать, что она в значительной степени снизит риск.

Напомним, что аналогичная функция была реализована в приложении Gmail для Android в мае этого года.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru