



Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

Библиотеки считаются достаточно распространенным вектором атак, но эксперты считают, что большинство исследований рассматривают приложения отдельно друг от друга.

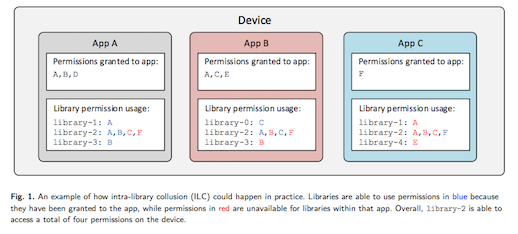
Соответственно, они пошли другим путем, использовав подход, при котором одна и та же библиотека в двух разных приложениях может предоставлять информацию из приложения с более высокими привилегиями в приложение с более низкими привилегиями.

По словам исследователей, такое явление встречается, когда отдельные библиотеки получают больше комбинированных привилегий на устройстве благодаря тому, что встроены в несколько приложений, причем каждое приложение имеет определенный набор прав.

Это представляет реальную угрозу, поскольку повторное использование библиотеки в разных приложениях не является ошибкой, это особенность: она повышает эффективность приложений и уменьшает их размер, позволяя им использовать код, который был предварительно загружен на устройство.

Учитывая, что злоумышленники стандартизируют свои библиотеки, исследователи сосредоточили свои усилия на рекламных, поскольку они почти повсеместны в приложениях для смартфонов, и уже собирают и агрегируют конфиденциальные личные данные.

В исследовании был сделан упор на библиотеки, обрабатывающие следующие данные: местоположение, использование приложения, информацию об устройстве, данные связи, такие как журналы вызовов и сообщения, доступ к хранилищу (включая, например, файлы пользователя, которые могут указывать на их интересы), и микрофон.

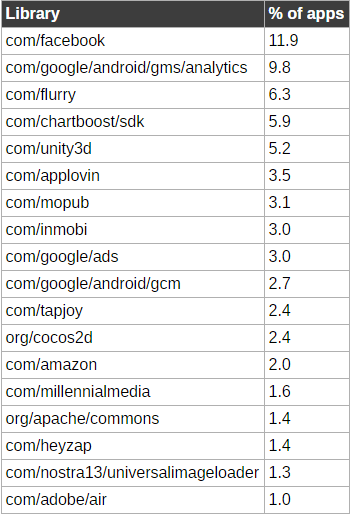
Эксперты взяли более 15 000 приложений, которые имели более миллиона загрузок, и пытались идентифицировать привязанные к ним библиотеки.

Среди 18 самых популярных библиотек есть знакомые имена:

«Основная проблема заключается в том, что Androidне может отделить привилегии библиотек и их хост-приложений» - утверждают исследователи.

Это открывает возможности рекламных сетей улучшить сбор данных, при этом без необходимости получения дополнительных разрешений пользователя.

Углубляясь в анализ, эксперты также обнаружили, что рекламные библиотеки позволяют увеличить сбор данных в 2,4 раза за день. То есть данные среднестатистического пользователя отправляются на 1,7 различных рекламных серверов в день.

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

" />

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru