



Вирус парализовавший работу транспорта в Сан-Франциско снова активен

Вирус парализовавший работу транспорта в Сан-Франциско снова активен

Вирус парализовавший работу транспорта в Сан-Франциско снова активен

Шифровальщик HDDCryptor, также известный под названием Mamba, совсем не новая угроза: малварь появилась еще в 2016 году. Вымогатель особенно «прославился» атакой на San Francisco Municipal Railway (буквально: муниципальная железная дорога Сан-Франциско, сокращено Muni) — организацию-оператора общественного транспорта города и округа Сан-Франциско.

Транспортная система включает в себя пять видов общественного транспорта: автобус, троллейбус, скоростной трамвай, исторический электрический трамвай и исторический кабельный трамвай.

В ноябре 2016 года малварь фактически парализовала работу Muni. 2112 систем организации из 8656 оказались заражены, пострадали платежные системы, системы, отвечающие за расписание движения, а также почтовая система. По всему городу перестали работать автоматы по продаже билетов, сотрудники были вынуждены писать расписание и выполнять другие автоматизированные процедуру вручную. В результате Muni несколько дней работала совершенно бесплатно, ведь иначе движение общественного транспорта пришлось бы останавливать, и город ждал бы неминуемый транспортный коллапс.

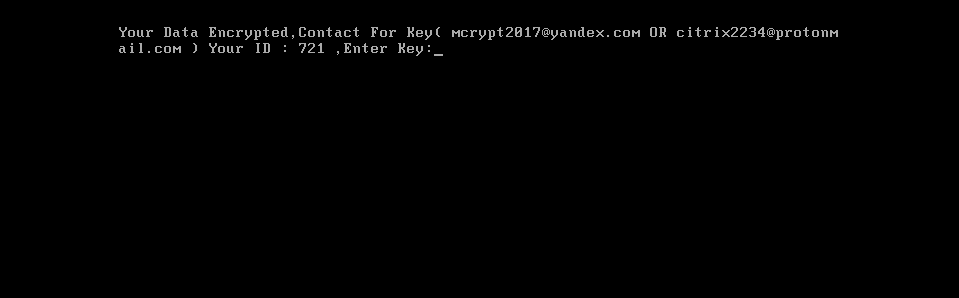
Ранее специалисты сообщали, что проникнув в систему, HDDCryptor сканирует локальную сеть в поисках сетевых дисков. Затем использует бесплатную утилиту Network Password Recovery, с помощью которой ищет и похищает учетные данные от общих сетевых папок. Когда данные этапы пройдены, вымогатель задействует другую опенсорсную утилиту, DiskCryptor, чтобы зашифровать файлы в системе жертвы. Причем утилита учитывает результаты предыдущих «изысканий» малвари и успешно использует найденные пароли для подключения к сетевым дискам, чтобы зашифровать данные и там тоже. Также HDDCryptor заменяет содержимое MBR кастомным бутлоадером, а завершив все операции, инициирует перезагрузку ПК.


Специалисты «Лаборатории Касперского» пишут, что в этом месяце им удалось вновь зафиксировать активность HDDCryptor. По данным исследователей, теперь операторы шифровальщика атакуют компании в Бразилии и Саудовской Аравии.

Исследователи предупреждают, что малварь по-прежнему использует DiskCryptor и подменяет MBR, и из-за этого до сих пор нет возможности спасти пострадавшие данные.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru