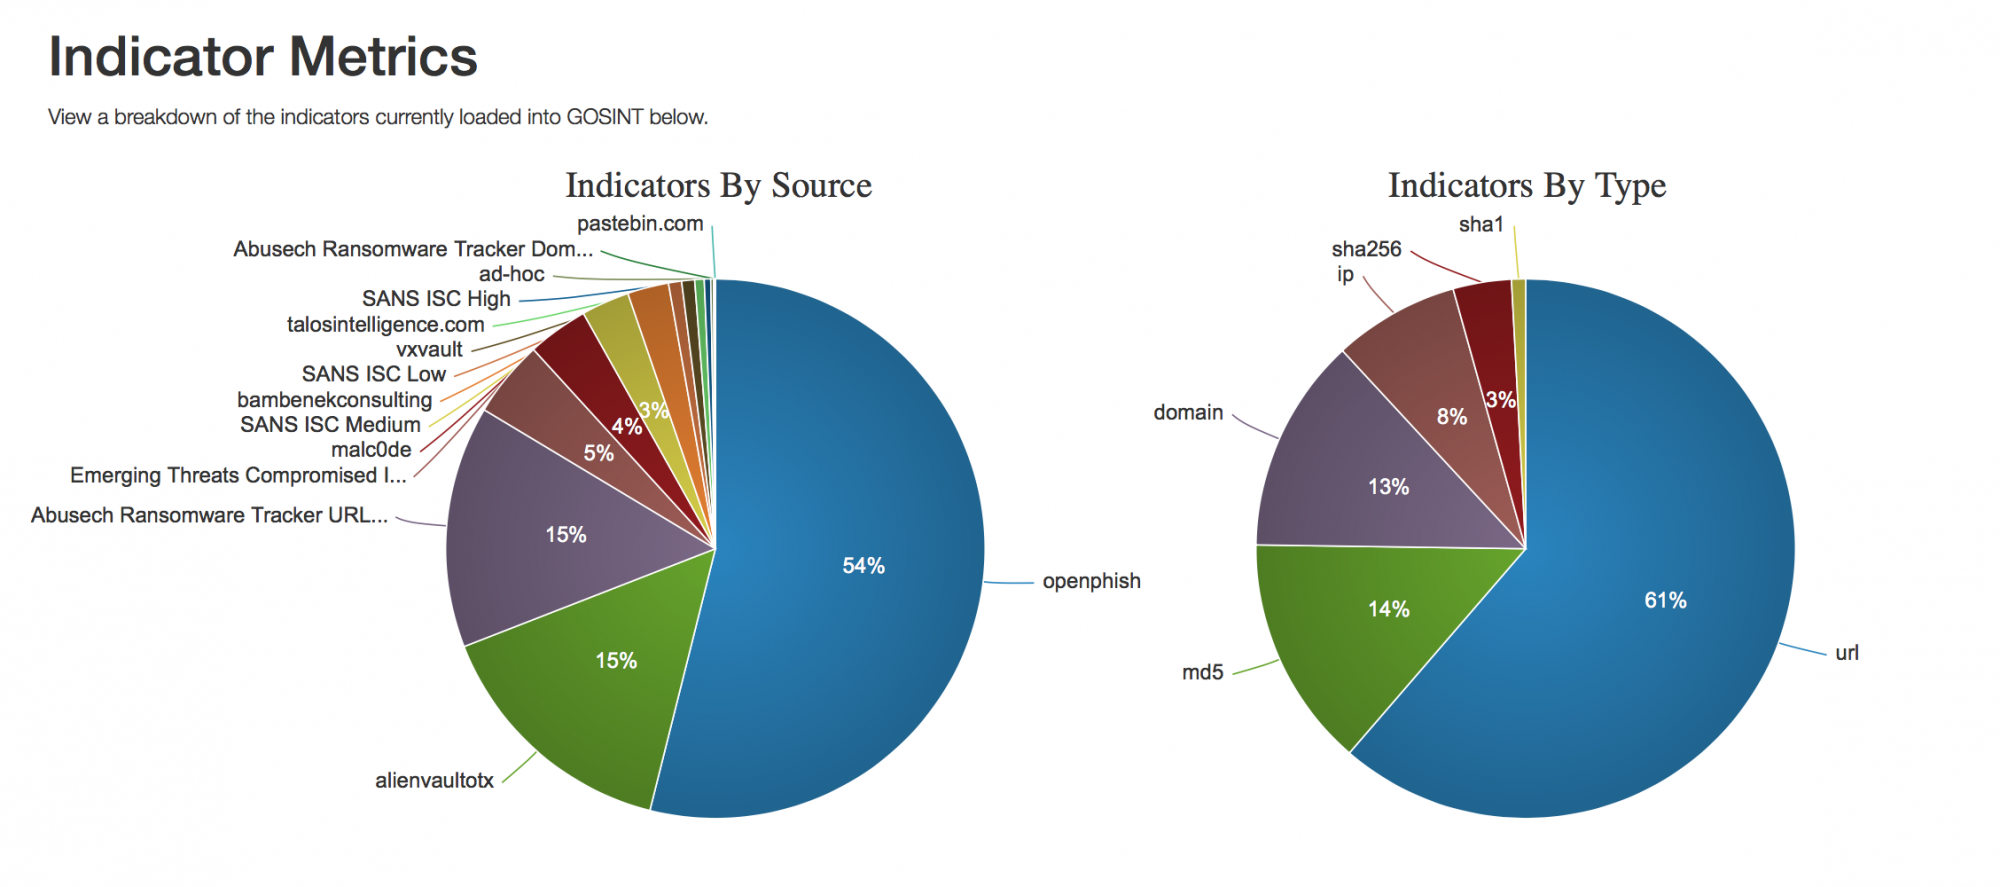
Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.
В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.
также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.
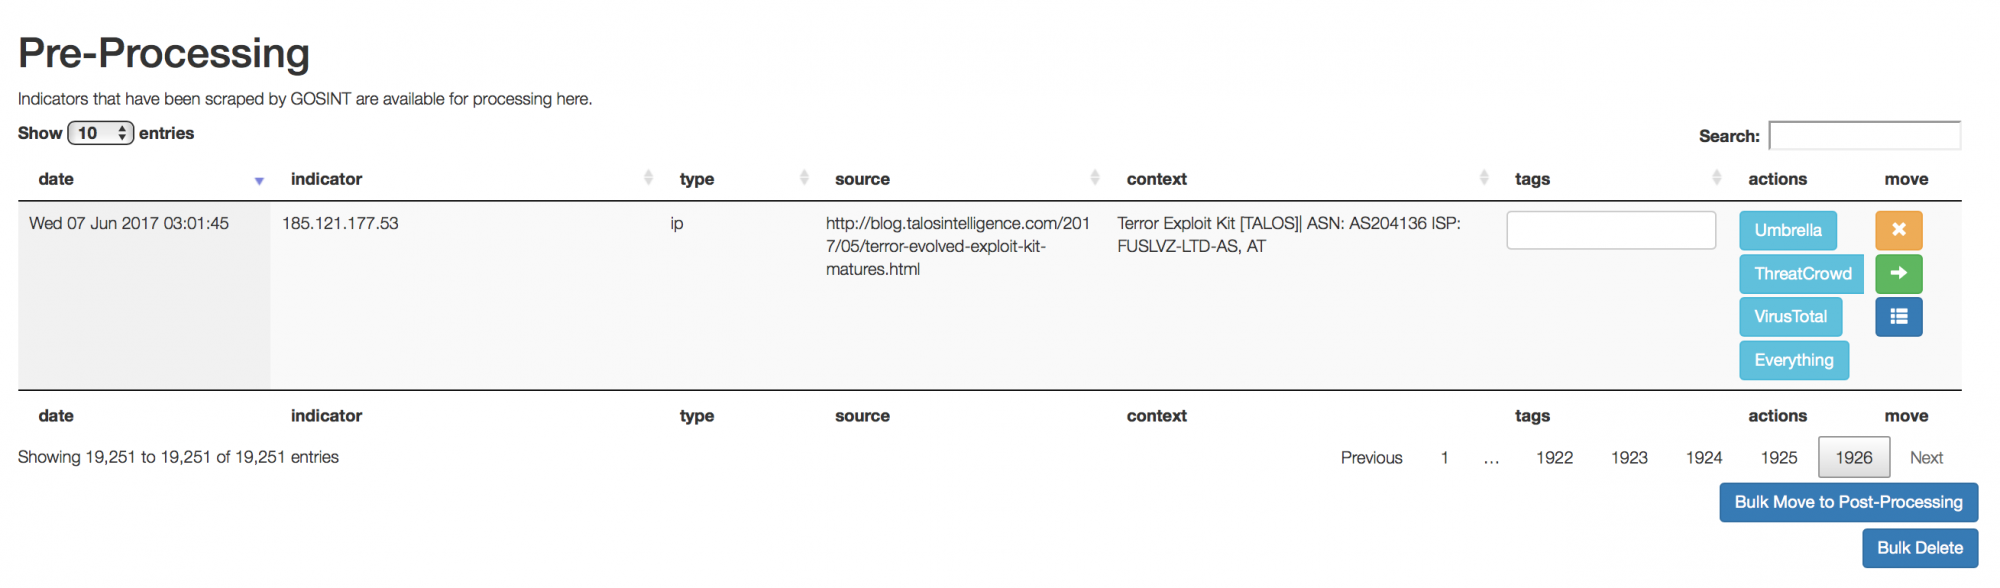
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.
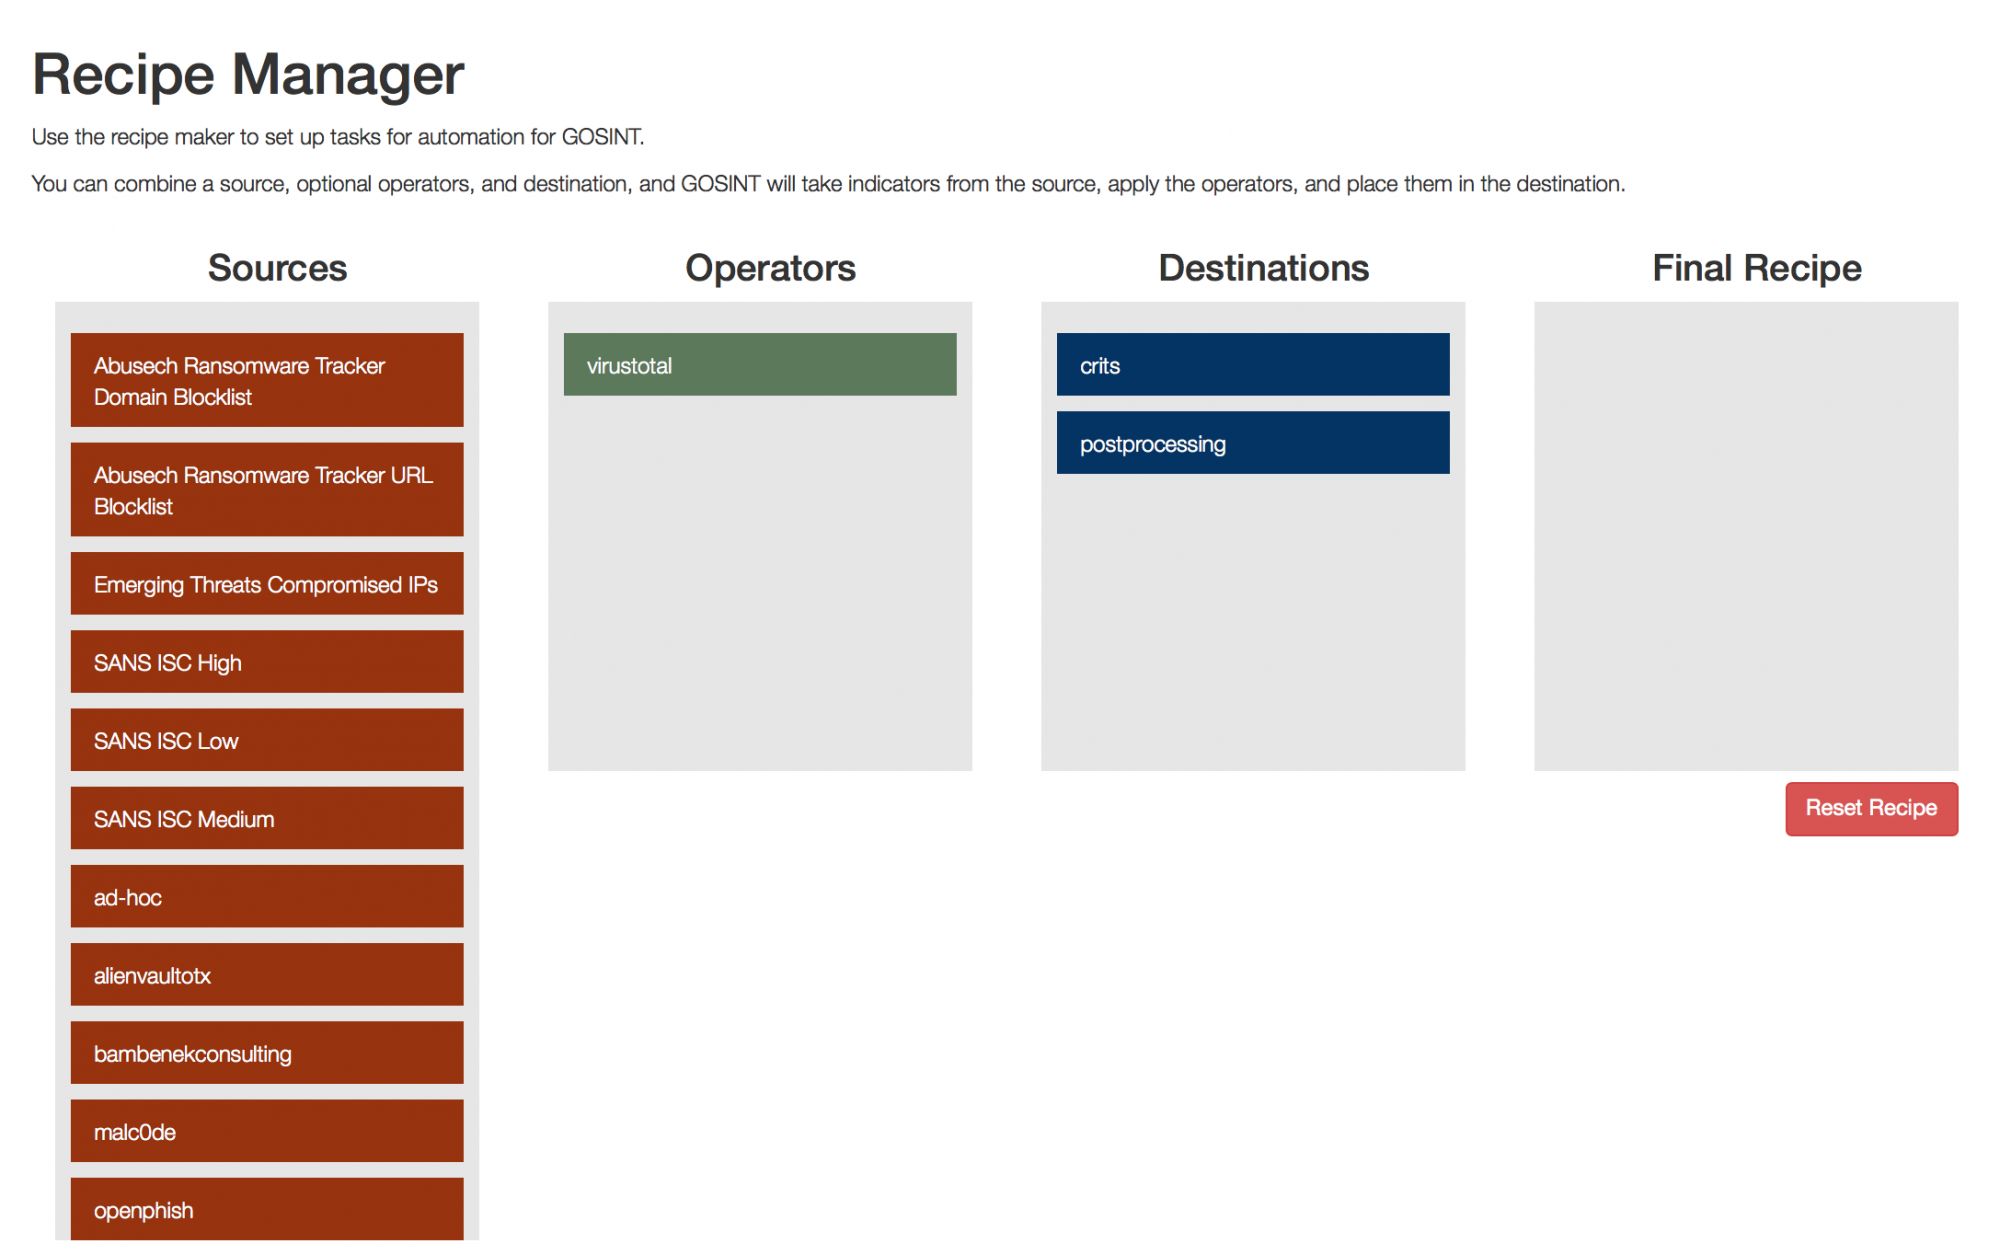
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.
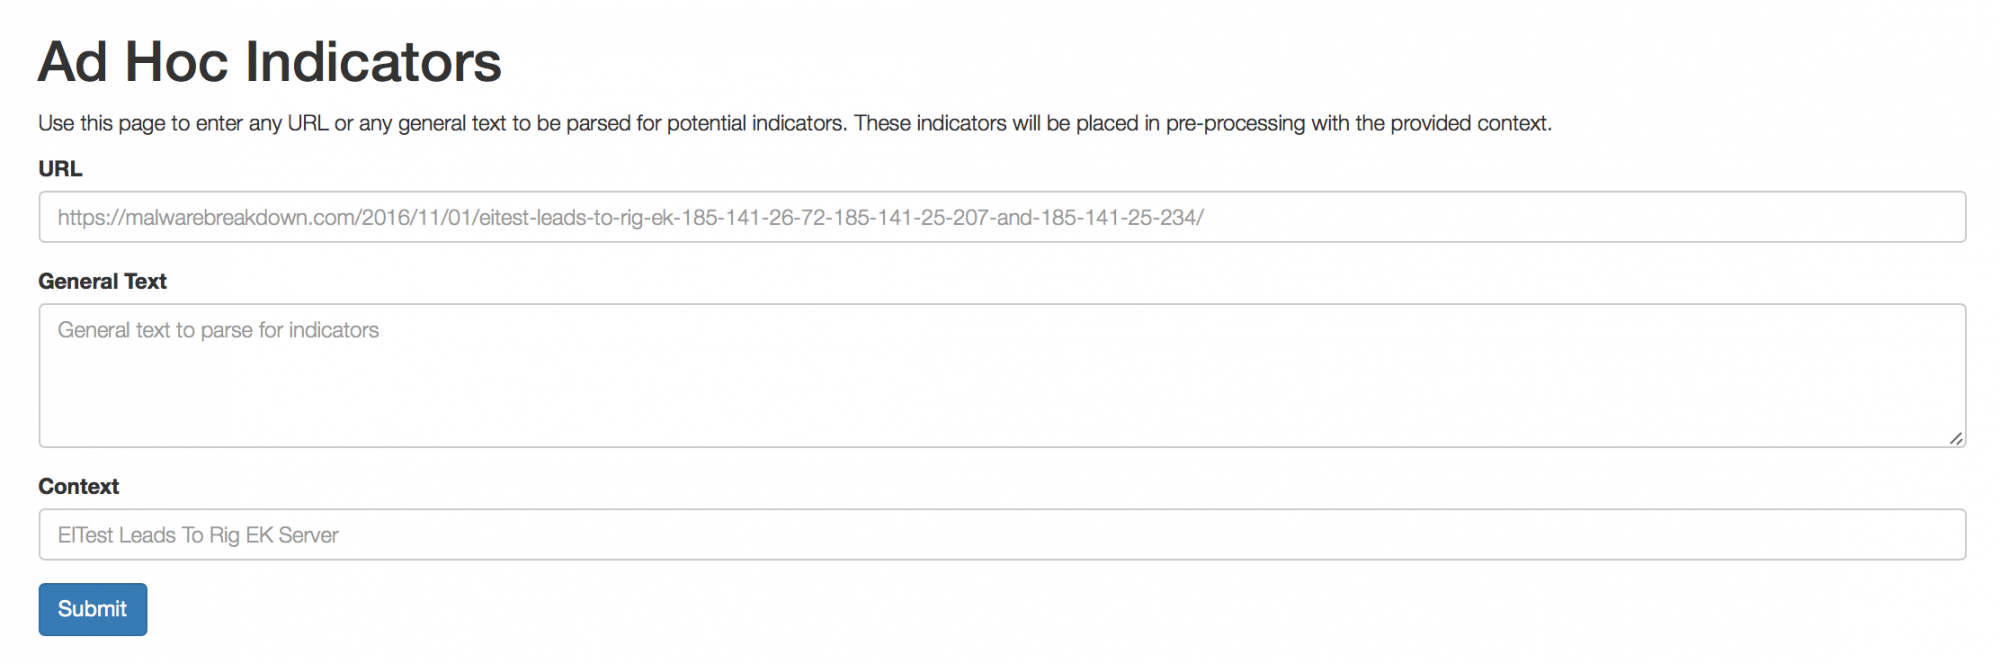
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.
«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.
О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно.
Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.
Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.
На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.