



Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.

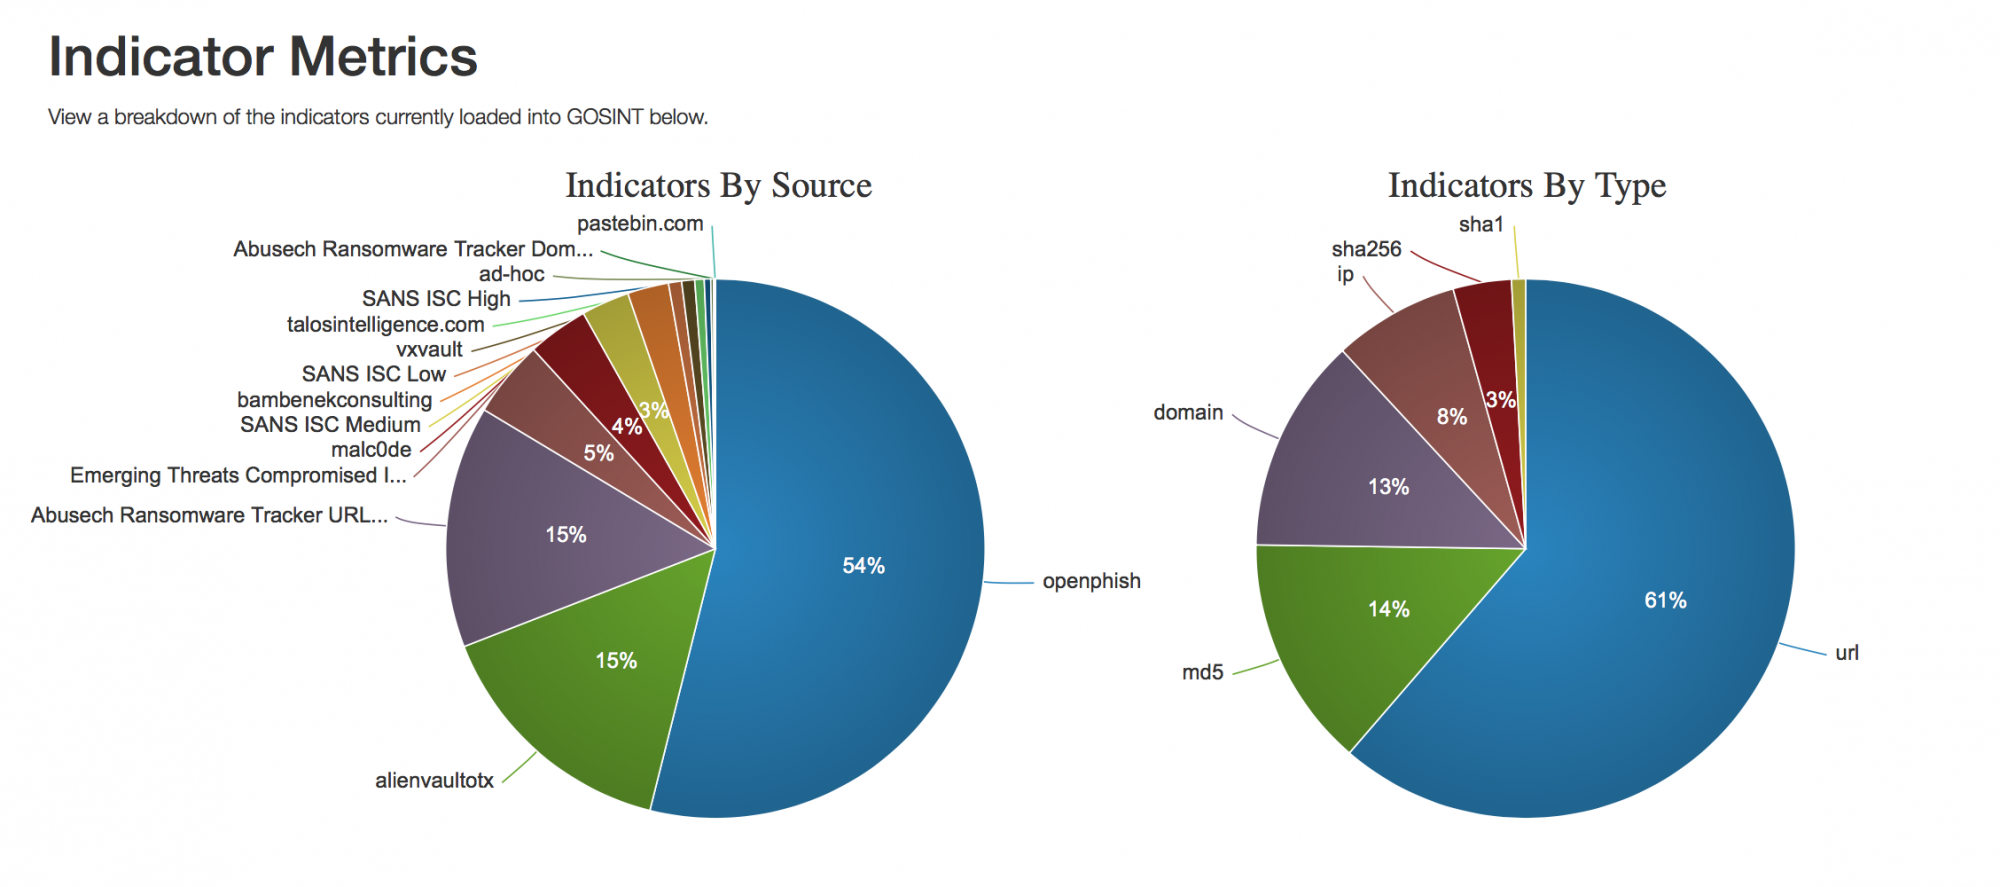
В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.

GOSINT также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.

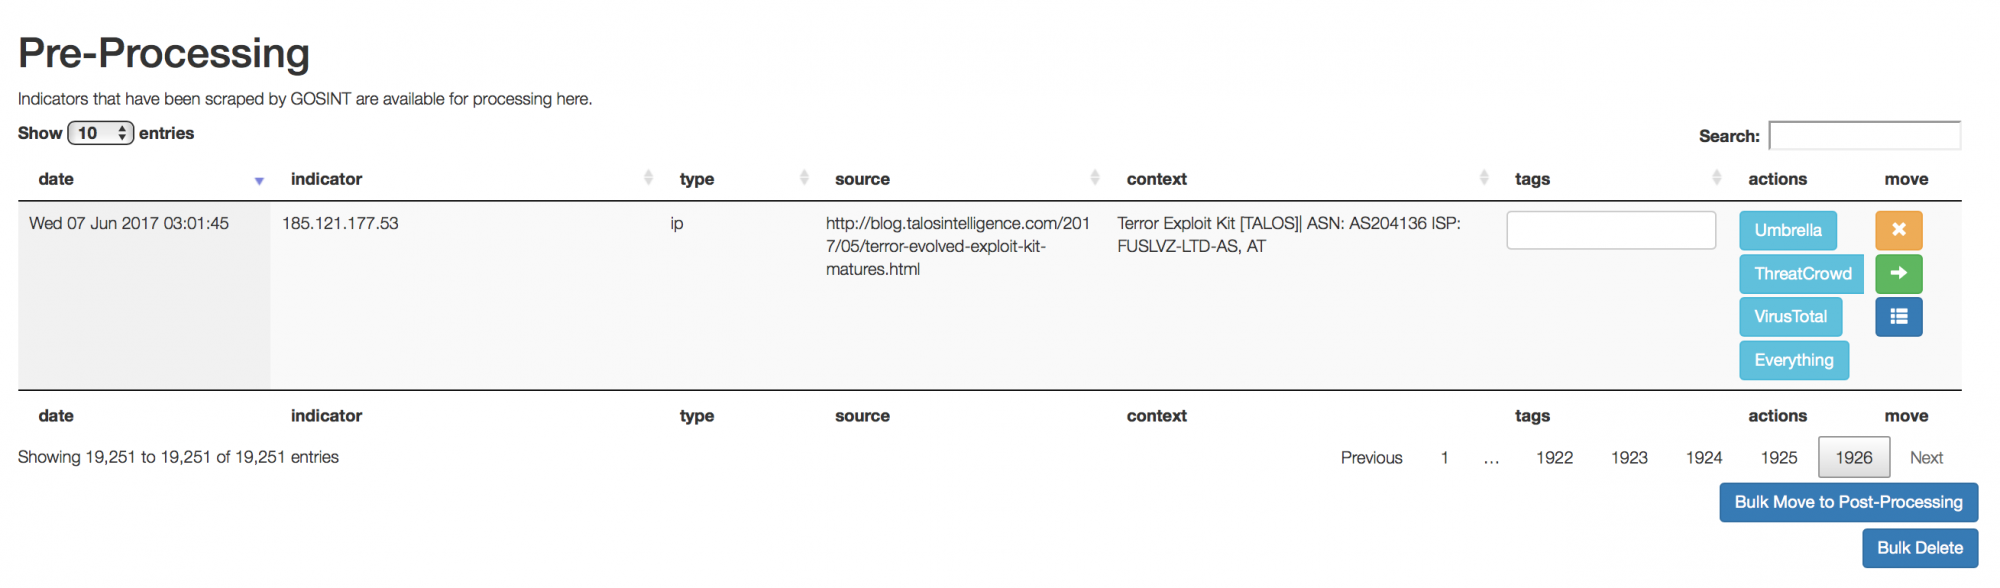
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.

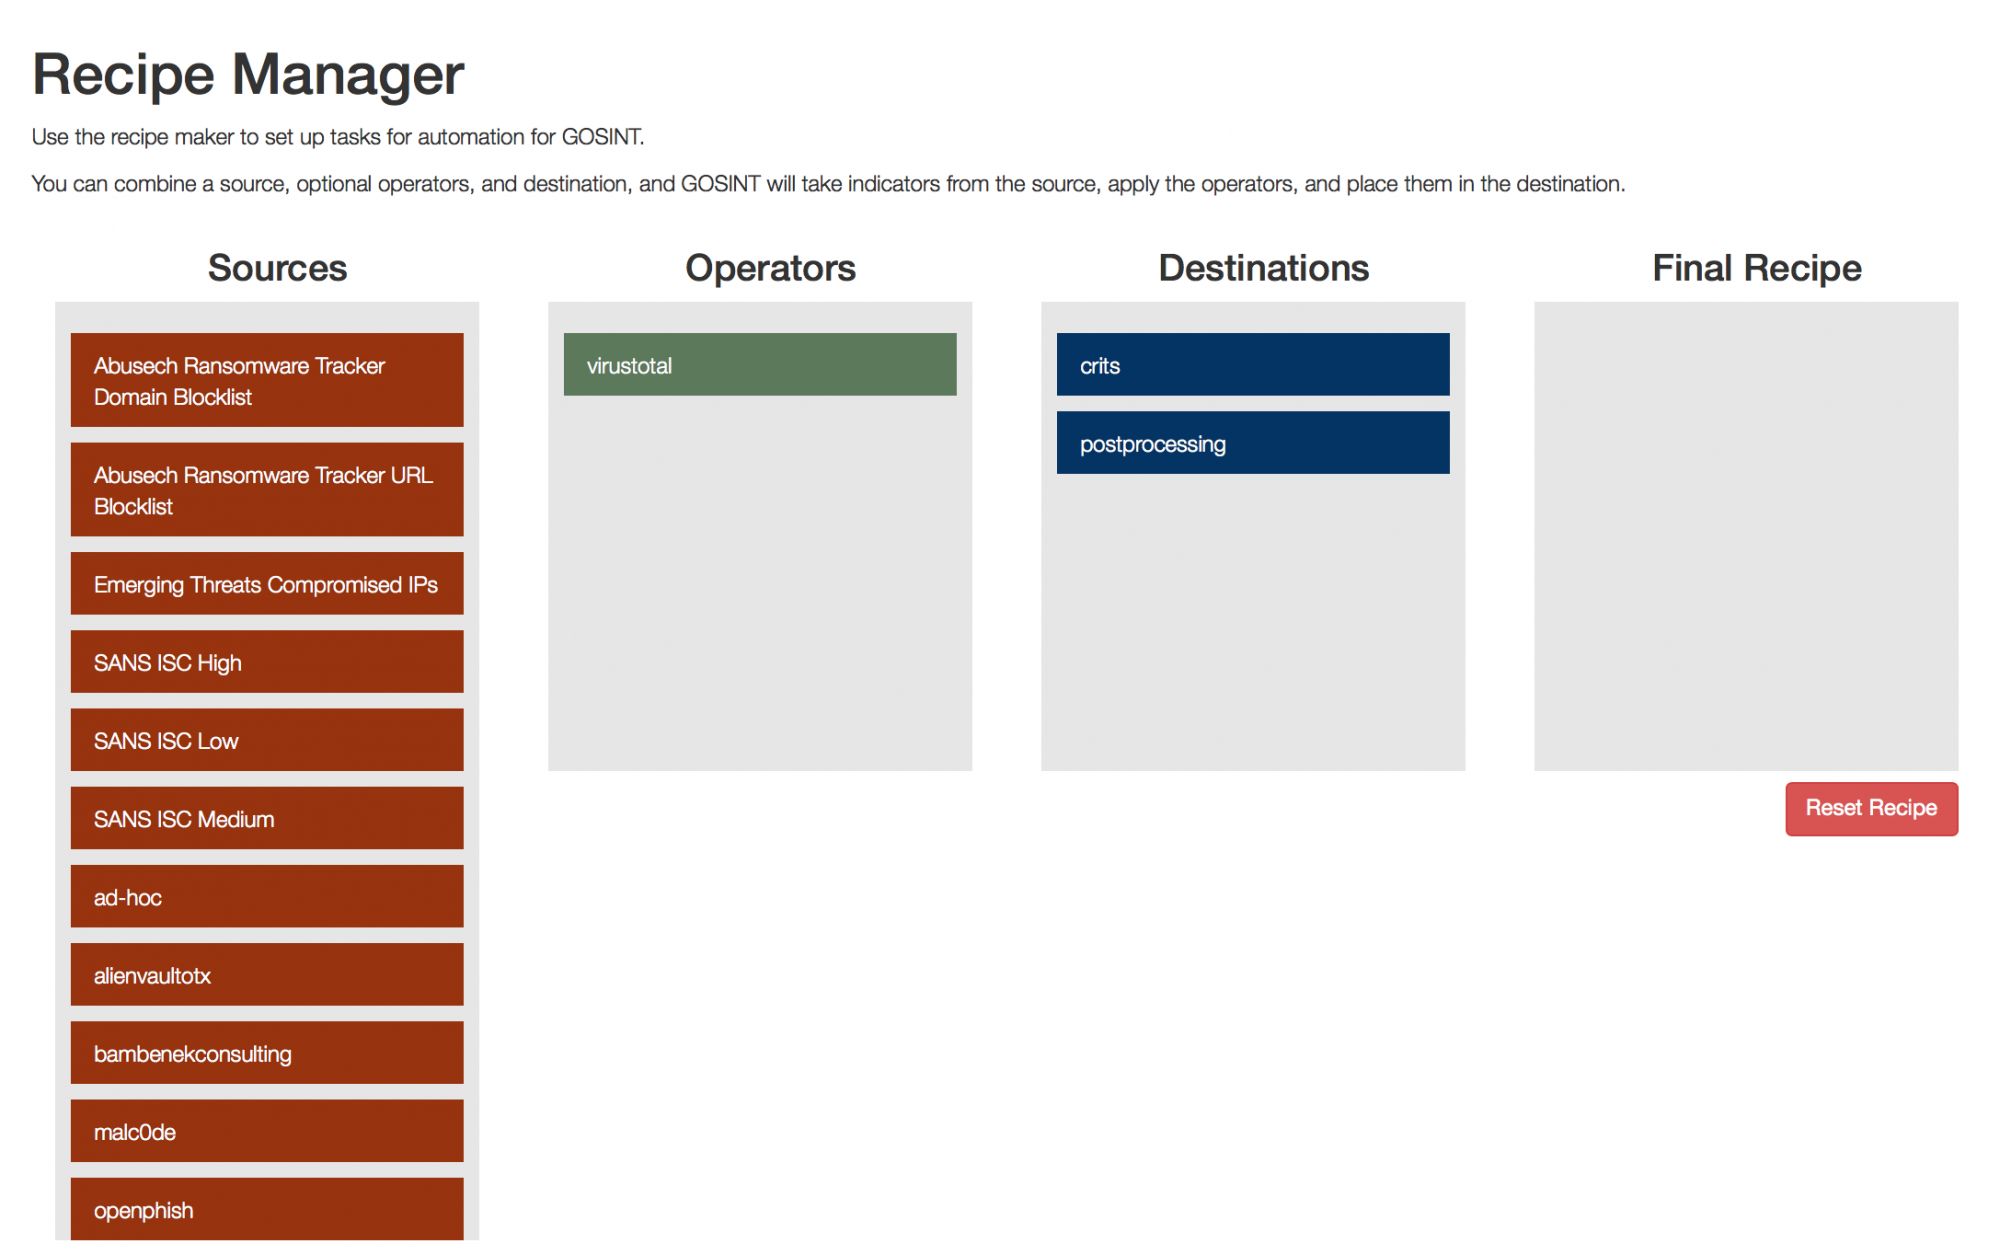
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.

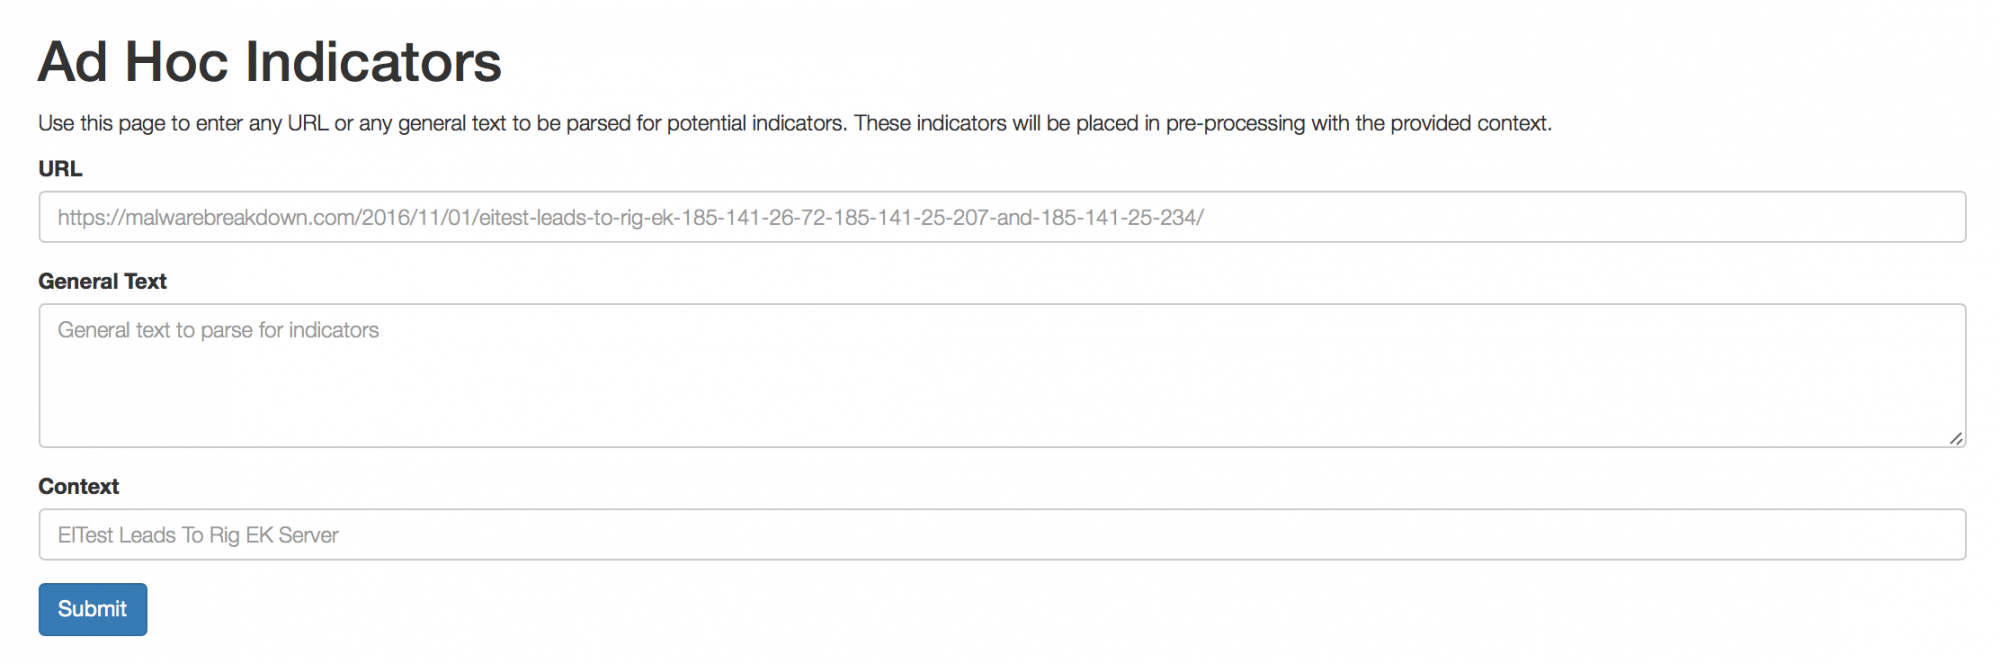
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru