



Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.

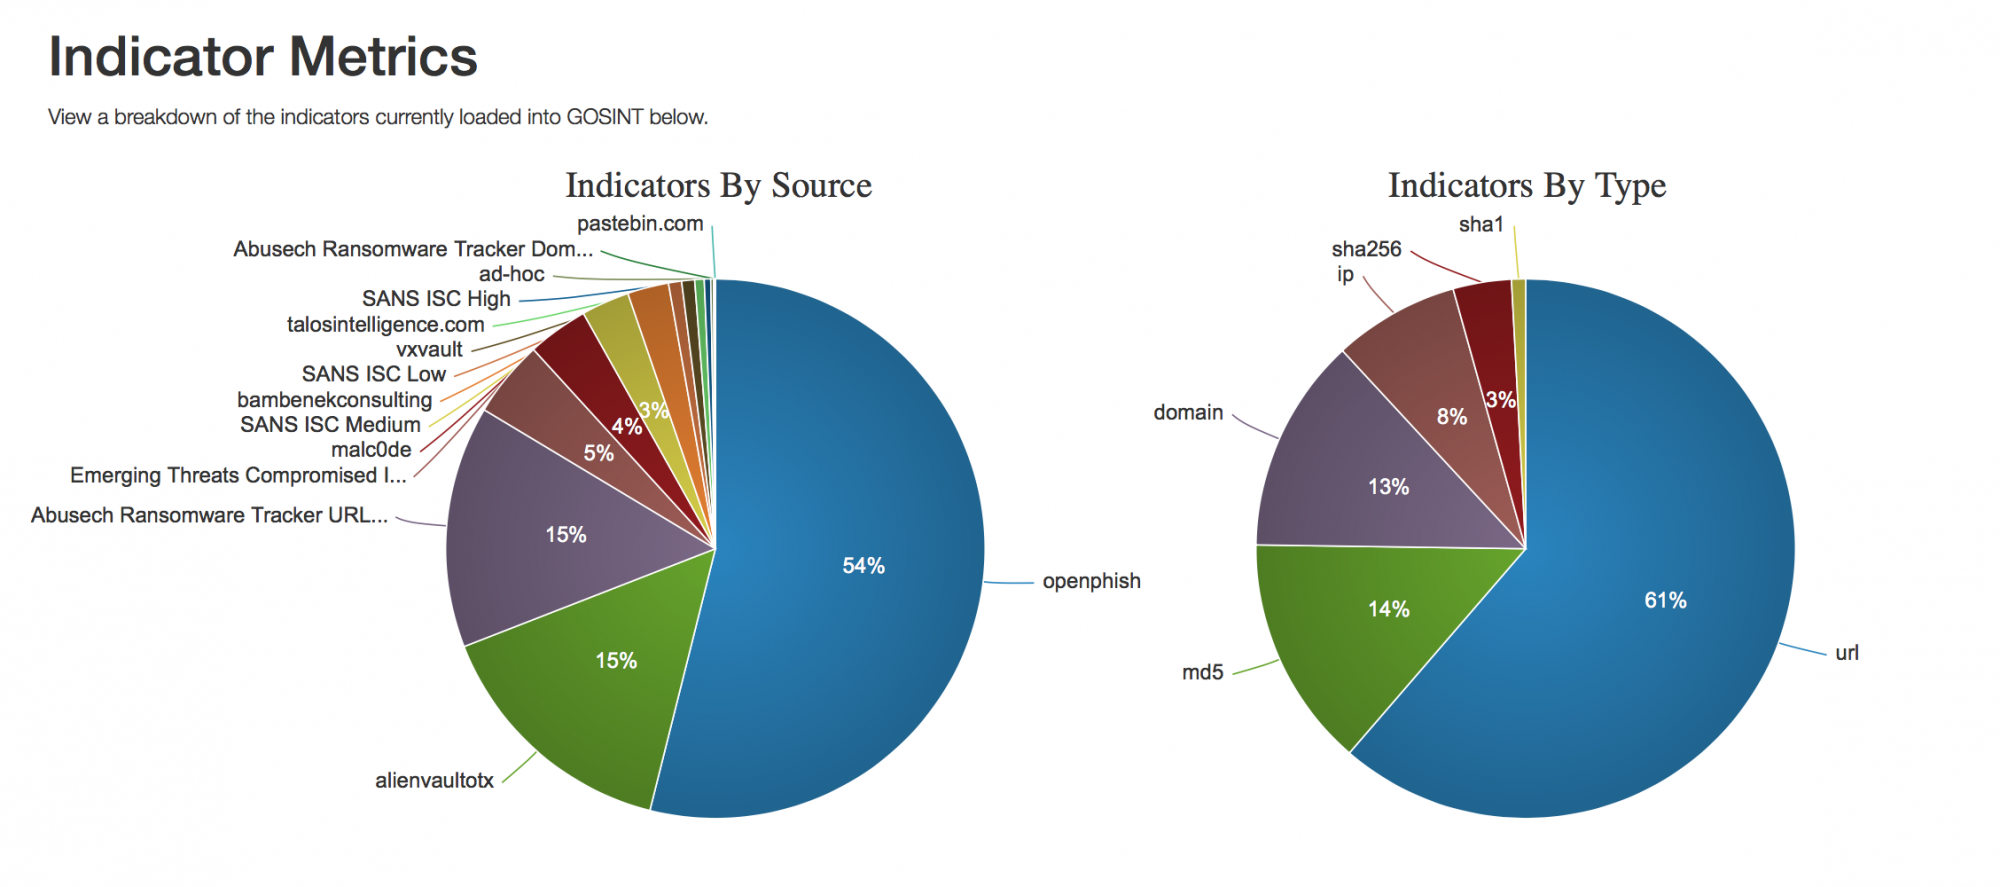
В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.

GOSINT также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.

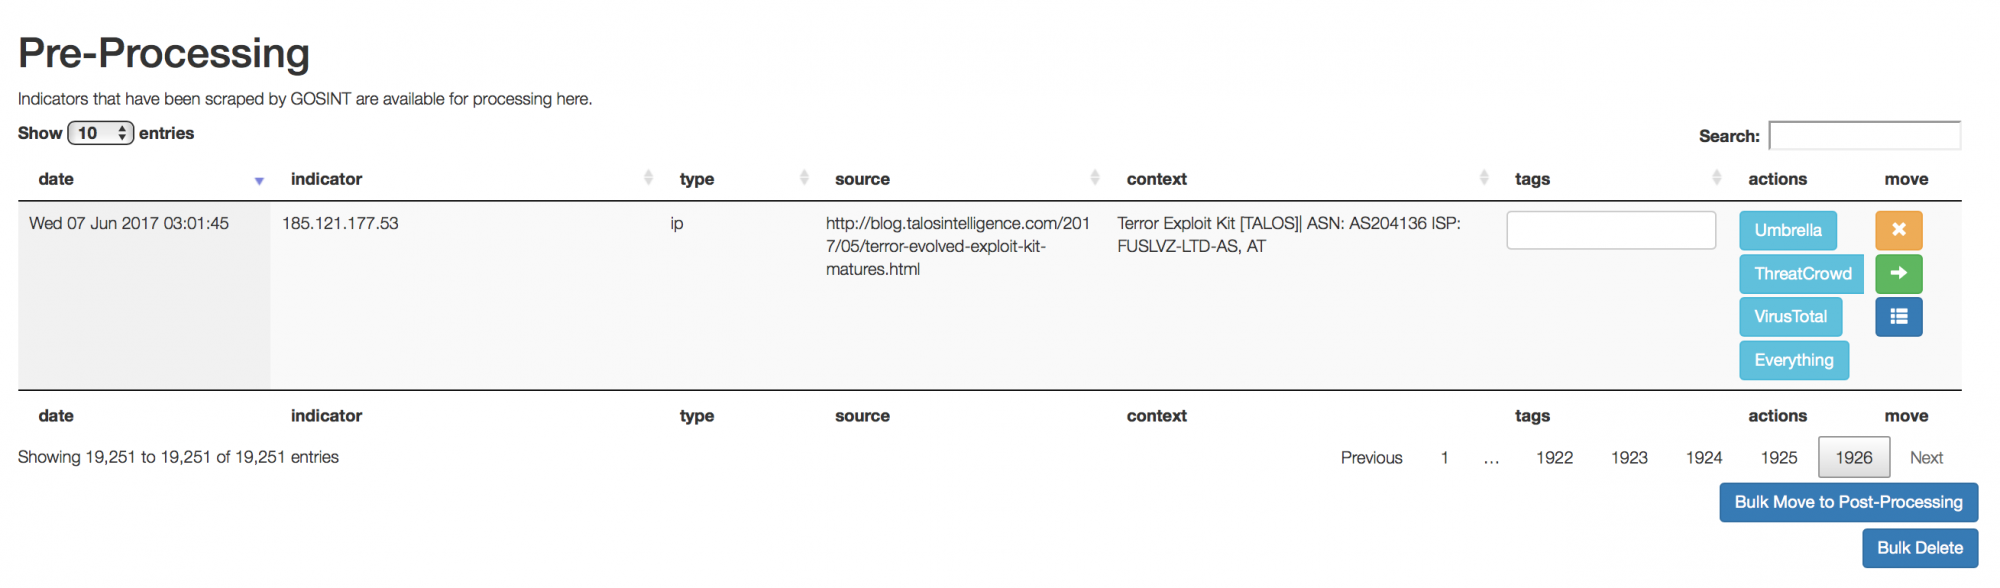
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.

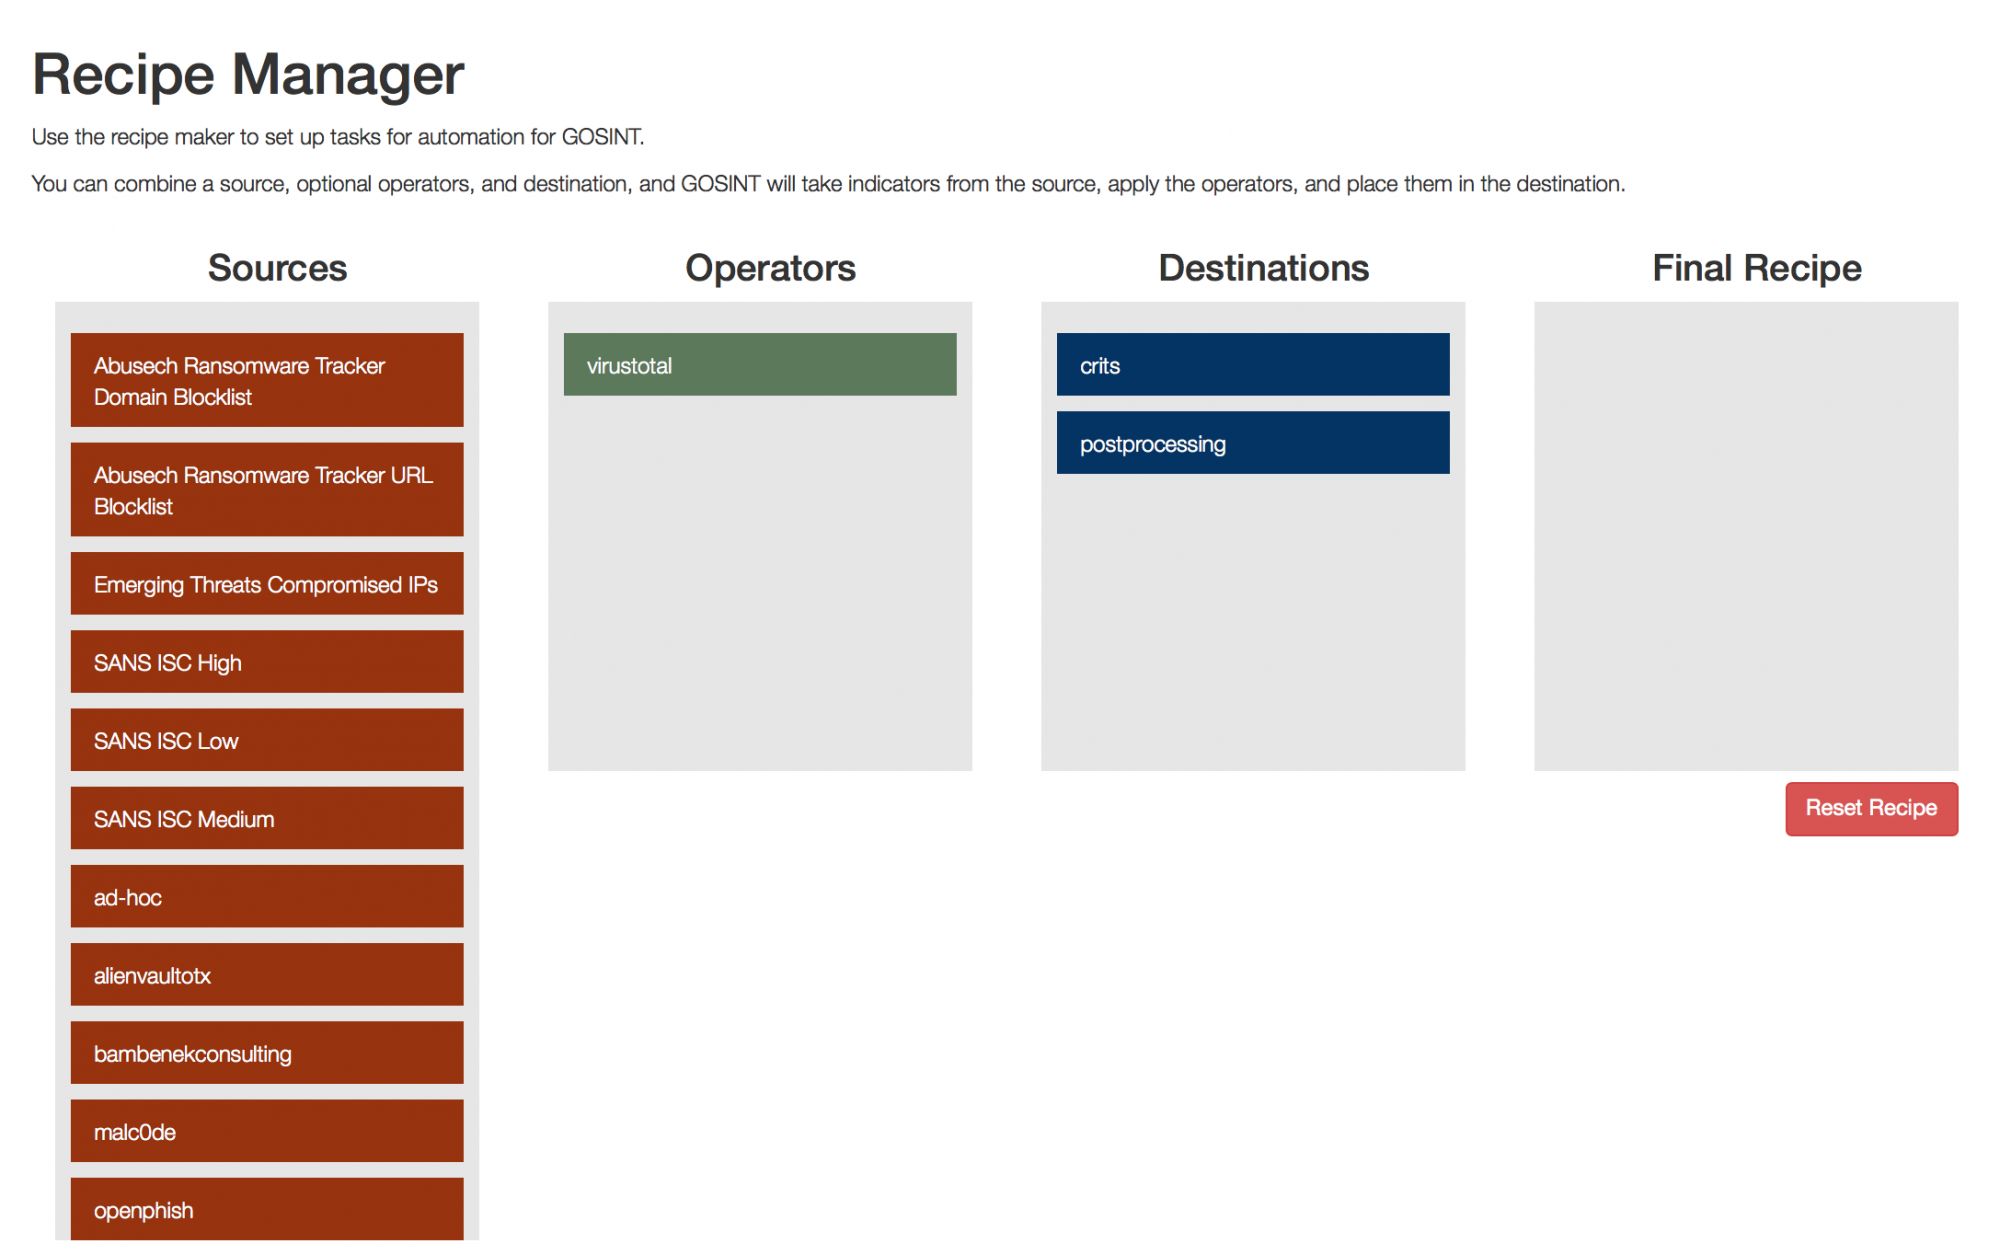
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.

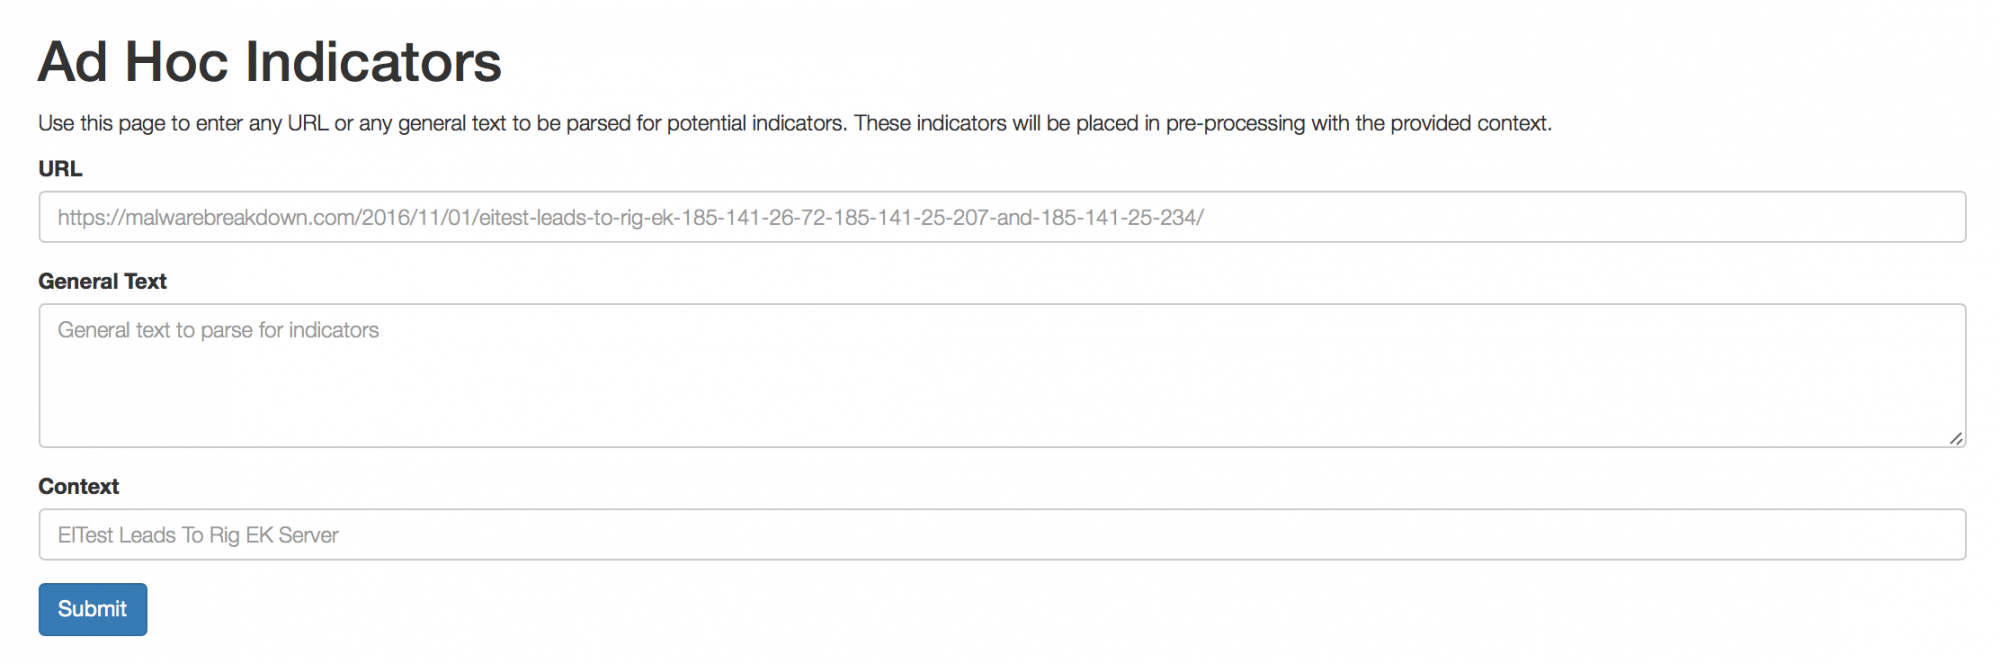
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru