



Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Центральное разведывательное управление США (ЦРУ) разработало инструмент, который отключает камеры видеонаблюдения и портит их записи, чтобы предотвратить попадание его агентов в поле зрения. Об этом свидетельствуют документы, опубликованные WikiLeaks.

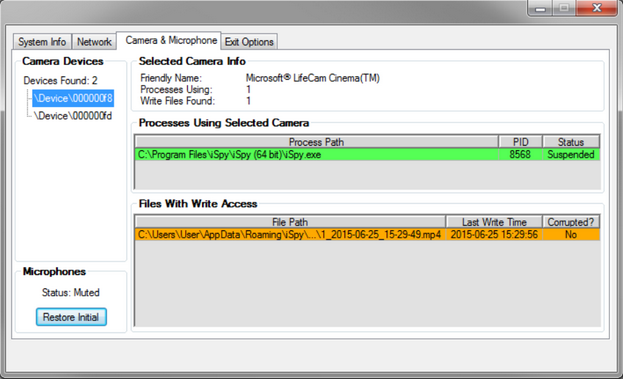
Инструмент, получивший название Dumbo, запускается непосредственно с флэш-накопителя USB оператором, который имеет физический доступ к целевому устройству. После запуска программа может отключать микрофоны, отключать сетевые адаптеры и приостанавливать процессы, связанные с устройствами записи видео.

Dumbo также информирует о том, где эти процессы видеозаписи хранят отснятый материал, чтобы эти файлы можно было повредить или удалить.

Исходя из руководства пользователя, которое опубликовала WikiLeaks, этот инструмент был разработан из-за потребности предотвратить компрометацию PAG (Physical Access Group). PAG – специальное подразделение ЦРУ, его роль заключается в том, чтобы получить физический доступ к компьютерам.

Dumbo разработан под систем Windows XP и выше, для корректной работы ему нужны привилегии SYSTEM.

«Dumbo идентифицирует установленные устройства, такие как веб-камеры и микрофоны, локальные или подключенные к беспроводной (Bluetooth, Wi-Fi) сети. Все процессы, связанные с обнаруженными устройствами также идентифицируются и могут быть остановлены оператором этого инструмента» - пишет WikiLeaks.

Разработчики Dumbo отметили, что домашние антивирусы (например, антивирус Касперского) могут блокировать некоторые функции этого инструмента и перед установкой рекомендуют отключать любые защитные программы.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru