



В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

McAfee устранила недостаток своего бесплатного онлайн-инструмента Security Scan Plus. Оказалось, что сканер извлекал информацию через HTTP, то есть в виде обычного текста.

Из-за этого недостатка существует потенциальный риск атаки «человек посередине», однако он присутствует не в самом процессе сканирования, а в отображении рекламных объявлений и элементах пользовательского интерфейса.

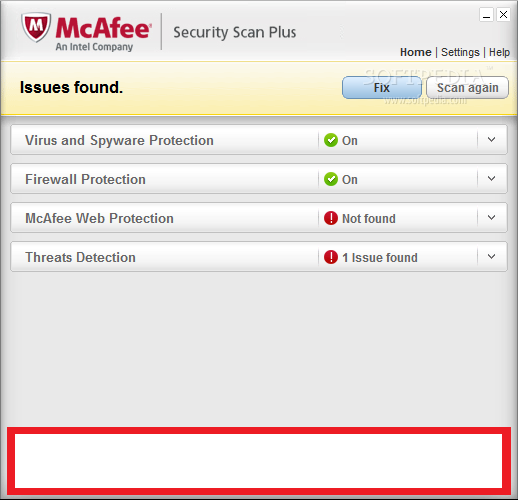
В сообщении SecuriTeam отмечается, что «инструмент извлекает информацию о рекламных объявлениях и пользовательском интерфейсе из разных доменов mcafee.com и отображает их пользователю, как правило, в главном окне приложения».

Поскольку эти элементы не используют HTTPS, они могут быть попросту изменены злоумышленником, который затем может использовать библиотеку, вызываемую для отображения содержимого HTML - MCBRWSR2.DLL.

Эта библиотека предоставляет API JavaScript LaunchApplication(), это означает, что злоумышленник может выполнять любую команду. Небезопасные элементы могут быть также перенесены на экран процесса онлайн-сканирования, таким образом, пользователь может ничего не заметить.

На изображении ниже красным цветом отмечен элемент экрана, который может подвергнуться атаке, что продемонстрировала SecuriTeam.

Если говорить о возможной атаке «человек посередине», довольно легко получится запустить команды с привилегиями зарегистрированного пользователя (который на домашнем компьютере, вероятно, является администратором).

Для осуществления полноценной атаки требуется всего лишь 38 строк кода. McAfee подтвердила эту проблему и в июле устранила ее.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru