



Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

«Лаборатория Касперского» выпустила бесплатное приложение Battery Life. Оно позволяет продлевать время работы батареи смартфонов и планшетов на ОС Android. Новое решение призвано избавить пользователей от неприятных ситуаций, связанных с внезапной разрядкой мобильных гаджетов.

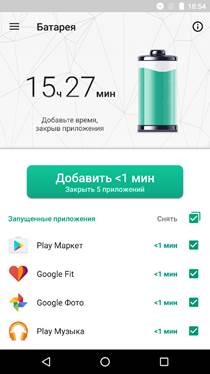
Battery Life анализирует все приложения на устройстве и выявляет те из них, которые потребляют больше всего энергии. Это особенно важно с учетом того, что 96% приложений* на Android работают в фоновом режиме, даже если пользователь их не запускает. Решение «Лаборатории Касперского» позволяет пресекать подобную напрасную трату энергии одним кликом и тем самым продлевает срок работы батареи. Помимо этого, Battery Life изучает типичные сценарии работы приложений и в случае, если одно из них начнет использовать больше энергии, чем обычно, срочно оповестит об этом пользователя.


Интерфейс приложения Battery Life


Приложение рассчитывает время до полного заряда батареи, когда устройство заряжается. Еще одно полезное свойство Battery Life – это расчет времени, оставшегося до момента, когда батарея окончательно разрядится. Эта информация дает пользователю возможность добраться до ближайшего источника энергии и не остаться без связи, когда она больше всего нужна. 

«Наш подход к защите пользователей заключается в том, чтобы снизить риски до минимума по всем фронтам, а не только в области киберугроз. Приложение Battery Life помогает людям контролировать работу своего смартфона и оставаться на связи. А это, безусловно, добавляет спокойствия», – отмечает Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».    

Battery Life занимает всего 15 Мб на устройстве, расходует менее 1% энергии батареи и работает на платформах Android 4.1 - 6.0.1.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru