



Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Компания Microsoft обратилась к исследователям с просьбой искать ошкибки и уязвимости в последней версии Windows 10 Insider Preview. Таким образом, за бреши, приводящие к удаленному выполнению кода, экспертам выплатят до 15 000 долларов США, за уязвимости повышения привилегий до 10 000 долларов, за дыры, приводящие к раскрытию информации и DoS до 5000 долларов.

Также следует учесть, что наличие концепта или кода, подтверждающего существование той или иной уязвимости, будет плюсом, и приведет к увеличению вознаграждения.

Уязвимости в Windows Journal, Windows Store, Windows Apps, Flash, прошивке, сторонних драйверах или стороннем программном обеспечении не попадают под действия программы.

«Зато вознаграждения можно получить за обнаружение недостатков во всех функциях Windows Insider Preview. Например, в Hyper-V, Windows Defender и Microsoft Edge» - отметили в MSRC.

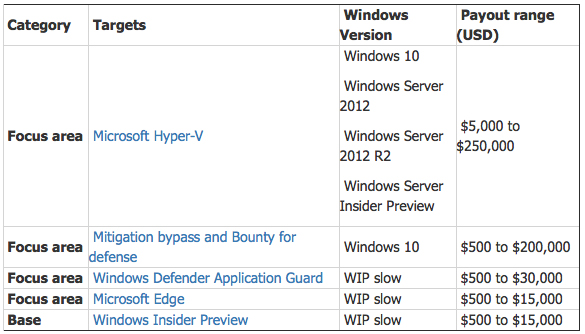
Компания предоставила основные детали каждой из своих программ по выплате вознаграждений за найденные уязвимости, с которыми можно ознакомиться ниже:

Microsoft уточнила, что качественный отчет и проверенный код экслойта для уязвимости удаленного выполнения кода в Microsoft Hyper-V может принести своему автору до полумиллиона долларов.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru