


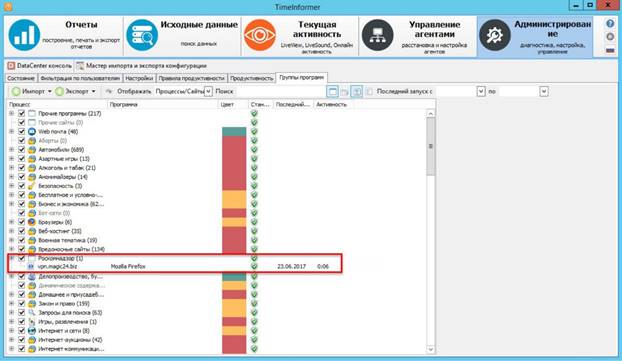

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

«СёрчИнформ» расширила функциональность системы учета рабочего времени TimeInformer – теперь программа категоризирует сайты из «черного списка» Роскомнадзора и предоставляет администратору отчет о попытках посещения ресурсов из перечня и о времени, проведенном на них в течение рабочего дня.

Решение предназначено для того, чтобы контролировать посещение веб-страниц с нежелательным контентом и автоматизировать аудит действий сотрудников из «групп риска».

В соответствии с поправками к закону «Об информации, информационных технологиях и о защите информации», принятыми пять лет назад, Роскомнадзор ведет единый реестр сайтов, которые содержат информацию, запрещенную к распространению в Российской Федерации. Основанием для включения в реестр служит в том числе информация об изготовлении или получении наркотиков, онлайн-казино, экстремистские материалы. Посещение подобных ресурсов в рабочее время может свидетельствовать о действиях сотрудников, которые противоречат интересам работодателя и угрожают благополучию компании.

Теперь TimeInformer позволяет работодателю отследить посещение заблокированных ресурсов с рабочих ПК. Система фиксирует как попытки посещения (если сотрудник ввел запрос или адрес, но не получил доступ из-за блокировки), так и время, проведенное на сайте (если сотрудник сумел обойти блокировку с помощью прокси-сервера или анонимайзера). Программа контроля автоматически распределит ресурс в группу «Роскомнадзор» и оповестит администратора.


«Мы получали обращения от клиентов, которые хотели видеть такой функционал в системе, – комментирует руководитель отдела по работе с партнерами TimeInformer Дмитрий Изосимов. – Задача актуальна для многих организаций, поэтому мы поставили доработку в приоритет и выпустили новую версию максимально быстро».

Перечень заблокированных ресурсов в TimeInformer обновляется по мере обновления реестра Роскомнадзора.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru