



В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

«СёрчИнформ» расширила функциональность системы учета рабочего времени TimeInformer – теперь программа категоризирует сайты из «черного списка» Роскомнадзора и предоставляет администратору отчет о попытках посещения ресурсов из перечня и о времени, проведенном на них в течение рабочего дня.

Решение предназначено для того, чтобы контролировать посещение веб-страниц с нежелательным контентом и автоматизировать аудит действий сотрудников из «групп риска».

В соответствии с поправками к закону «Об информации, информационных технологиях и о защите информации», принятыми пять лет назад, Роскомнадзор ведет единый реестр сайтов, которые содержат информацию, запрещенную к распространению в Российской Федерации. Основанием для включения в реестр служит в том числе информация об изготовлении или получении наркотиков, онлайн-казино, экстремистские материалы. Посещение подобных ресурсов в рабочее время может свидетельствовать о действиях сотрудников, которые противоречат интересам работодателя и угрожают благополучию компании.

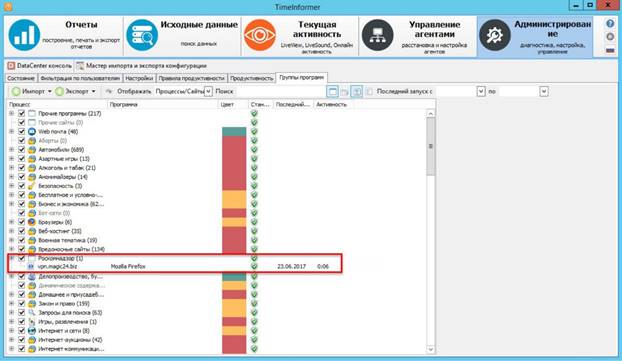
Теперь TimeInformer позволяет работодателю отследить посещение заблокированных ресурсов с рабочих ПК. Система фиксирует как попытки посещения (если сотрудник ввел запрос или адрес, но не получил доступ из-за блокировки), так и время, проведенное на сайте (если сотрудник сумел обойти блокировку с помощью прокси-сервера или анонимайзера). Программа контроля автоматически распределит ресурс в группу «Роскомнадзор» и оповестит администратора.


«Мы получали обращения от клиентов, которые хотели видеть такой функционал в системе, – комментирует руководитель отдела по работе с партнерами TimeInformer Дмитрий Изосимов. – Задача актуальна для многих организаций, поэтому мы поставили доработку в приоритет и выпустили новую версию максимально быстро».

Перечень заблокированных ресурсов в TimeInformer обновляется по мере обновления реестра Роскомнадзора.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru