



В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

Исследователи безопасности из группы Zero, опубликовали результаты поиска уязвимостей в технологии ARM TrustZone, позволяющей создавать аппаратно изолированные защищённые окружения, в которых выполняется отдельная специализированная операционная система.

Основным предназначением TrustZone является обеспечение изолированного выполнения обработчиков ключей шифрования, биометрической аутентификации, платёжных данных и другой конфиденциальной информации.

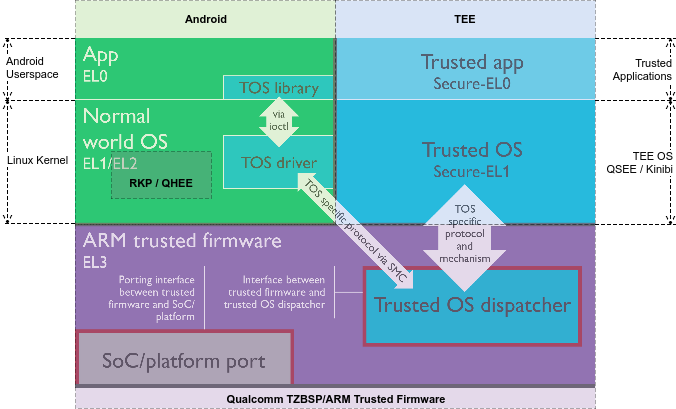
В исследовании рассмотрены реализации двух TEE-окружений (Trusted Execution Environment) - Qualcomm QSEE и Trustonic Kinibi, применяемых в Android-смартфонах и базирующихся на расширениях ARM TrustZone. Обе системы предоставляют урезанные проприетарные операционные системы, работающие на отдельном виртуальном процессоре и позволяющие выполнять специализированные защищённые обработчики (TA, Trusted Applications"). Защищённые обработчики не могут напрямую взаимодействовать с основной операционной системой Android, их вызов и передача данных осуществляется косвенно, через интерфейс диспетчеризации, работу которого обеспечивает устанавливаемые в основной системе библиотеки, процессы-демоны и модули ядра, пишет opennet.ru.


Исследование показало недостаточный уровень безопасности рассмотренных решений, в которых было выявлено несколько уязвимостей, а также одна кардинальная архитектурная недоработка (возможность отката на старую уязвимую версию обработчиков в защищённом окружении), которую невозможно устранить без изменений на аппаратном уровне или снижения стабильности работы устройства. Выполняемые внутри защищённых окружений операционные системы в полной мере не реализуют современные методы блокирования атак (например, защиту от переполнения стека), что позволяет использовать выявленные уязвимости для совершения реальных атак. Проблемы проявляются во всех устройствах на чипах Qualcomm и устройствах на чипах Trustonic Kinibi версии до 400 (т.е. все устройства на базе Samsung Exynos, кроме Galaxy S8 и S8 Plus).

Для получения контроля над компонентами защищённого окружения достаточно найти уязвимость в выполняемых в данном окружении обработчиках, которые написаны без использования языков, обеспечивающих безопасные методы работы с памятью, и содержат типовые ошибки, свойственные коду на языке Си. Например, продемонстрированы методы эксплуатации, которые манипулируют переполнением стека в запускаемом внутри защищённого окружения обработчике одноразовых паролей (OTP). Эксплуатация производится через передачу слишком больших значений токенов, не вмещающихся в буфер, созданный на основании передаваемого в составе команды аргумента с размером токена.

Таким образом атака на компоненты защищённой ОС напоминает эксплуатацию уязвимостей в ядре ОС, осуществляемую через манипуляцию с системными вызовами. Но в случае защищённого окружения проблема усложняется тем, что многими производителями смартфонов не предусмотрено средств для отзыва защищённых обработчиков и выявленную уязвимость становится не так просто исправить - появляется возможность применять старые уязвимые обработчики для получения контроля за защищённым окружением, т.е. выявленную уязвимость можно использовать неопределённое время. Во многих случаях обработчики связаны с выполнением привилегированных операций в системе, что при успешной атаке позволяет не только получить доступ к данным, связанным с обработчиком, но и получить контроль над всем устройством.

Экс-сотрудник Google DeepMind считает, что ИИ может уничтожить человечество

Бывший инженер Google DeepMind Билал Чугтай заявил, что искусственный интеллект способен привести к гибели всего человечества, а времени для предотвращения такого сценария может оставаться всё меньше. Чугтай занимался в DeepMind безопасностью продвинутого ИИ, а в июле 2026 года покинул компанию.

В публикации в X он написал, что безопасное развитие технологии ещё возможно, но для этого лабораториям придётся координировать действия и прекратить безумную гонку за всё более мощными системами.

По его мнению, темпы разработки необходимо привести к уровню, с которым способно справиться общество. Возникающие угрозы должны получать оценку и защитные меры раньше, чем успеют превратиться в экстремальный ущерб.

Чугтай стал не первым специалистом, покинувшим крупную ИИ-компанию с подобным предупреждением. Ранее исследователь Anthropic Джейкоб Коксон заявил, что создатели передовых моделей всерьёз допускают гибель человечества уже к концу десятилетия.

Сотрудник Anthropic Эван Хубингер оценил вероятность такого исхода в ближайшие десять лет более чем в 10%. Глава Anthropic Дарио Амодей тем временем призвал снизить темп развития передовых моделей, когда меры безопасности не успевают за возможностями.

Инициативу поддержали Илон Маск и глава OpenAI Сэм Альтман. Речь идёт не о полной остановке разработок, а о внешних проверках, единых стандартах и контролируемой скорости движения.

Президент США Дональд Трамп занял противоположную позицию, назвав призывы к регулированию ИИ мистификацией. В итоге отрасль получила редкий консенсус: крупнейшие разработчики впервые заговорили о торможении, а политика уже требует не мешать давить на газ. Reuters фиксирует спор, в котором цена ошибки слегка выше квартальной выручки.

RSS: Новости на портале Anti-Malware.ru