



Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Исследователи из компании, специализирующейся на защите облачных технологий, RedLock считают, что важные данные сотен организаций могут быть скомпрометированы из-за неправильно настроенного веб-сервиса Google Groups.

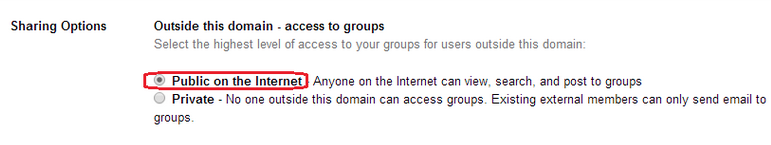
Google Groups представляет собой сервис, позволяющий пользователям создавать собственные группы обсуждений. Создатель группы устанавливает параметры совместного доступа к ней, выбирая между приватной и публичной опциями.

Команда RedLock отметила, что многие пользователи Google Groups для предприятий разрешили доступ к своим группам из сети, а в некоторых случаях ошибка конфигурации привела к раскрытию конфиденциальной информации.

Экспертам удалось найти имена, адреса электронной почты, домашние адреса, данные о зарплате сотрудников, данные о продажах и пароли клиентов в открытых группах.

«Мы сходу нашли десятки таких случаев. Смеем предположить, что сотни компаний пострадали от этой неправильной конфигурации» - говорят исследователи RedLock.

Согласно RedLock, список затронутых фирм включает компанию IBM’s The Weather Company, которая управляет weather.com, intellicast.com, Fusion Media Group, владельцем Gizmodo, The Onion, Jezebel и Lifehacker.

Организациям, использующим Google Groups, рекомендуется немедленно проверить их настройки, убедиться, что доступ является закрытым, чтобы избежать утечки конфиденциальных данных.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru