



Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Неправильно настроенный Google Groups раскрывает важные данные

Исследователи из компании, специализирующейся на защите облачных технологий, RedLock считают, что важные данные сотен организаций могут быть скомпрометированы из-за неправильно настроенного веб-сервиса Google Groups.

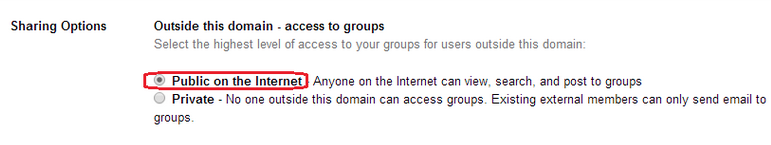
Google Groups представляет собой сервис, позволяющий пользователям создавать собственные группы обсуждений. Создатель группы устанавливает параметры совместного доступа к ней, выбирая между приватной и публичной опциями.

Команда RedLock отметила, что многие пользователи Google Groups для предприятий разрешили доступ к своим группам из сети, а в некоторых случаях ошибка конфигурации привела к раскрытию конфиденциальной информации.

Экспертам удалось найти имена, адреса электронной почты, домашние адреса, данные о зарплате сотрудников, данные о продажах и пароли клиентов в открытых группах.

«Мы сходу нашли десятки таких случаев. Смеем предположить, что сотни компаний пострадали от этой неправильной конфигурации» - говорят исследователи RedLock.

Согласно RedLock, список затронутых фирм включает компанию IBM’s The Weather Company, которая управляет weather.com, intellicast.com, Fusion Media Group, владельцем Gizmodo, The Onion, Jezebel и Lifehacker.

Организациям, использующим Google Groups, рекомендуется немедленно проверить их настройки, убедиться, что доступ является закрытым, чтобы избежать утечки конфиденциальных данных.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru