



Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Представители социальной платформы по управлению криптоактивами, CoinDash, разослали своим инвесторам срочное предупреждение о том, что их сайт был скомпрометирован. Злоумышленники разместили на главной странице портала фейковый адрес для отправки криптовалюты эфир (Ethereum, эфириум). К этому моменту инвесторы успели перечислить на счет около 7,5 млн долларов.

«Это экстренное сообщение было отправлено вам, чтобы предостеречь вас от отправки денег на несанкционированный ETH-адрес. Похоже на то, что наша страница Token Sale была взломана, а адрес для отправки средств изменен. Пожалуйста, прекратите отправку средств на любой из адресов, пока мы не уведомим вас об урегулировании ситуации. В настоящее время мы изучаем ситуацию и вскоре отправим дальнейшие инструкции» - гласит предупреждение CoinDash.

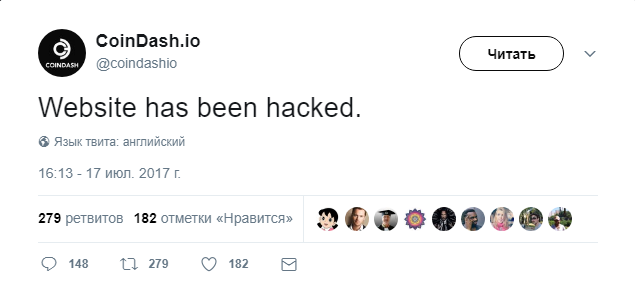
Также был опубликован твит с официального аккаунта  CoinDash, подтверждающий наличие проблемы.

Кампания CoinDash Token Sale была запущена сегодня, 17 июля 2017 года, она должна была продлиться 28 дней или до тех пор, пока средства не достигнут планки в 12 миллионов долларов.

Coindash призвана помочь криптовалютным инвесторам управлять и анализировать свои портфолио, делиться информацией о рынке и демонстрировать достижения.

Текущие партнеры Coindash включают CryptoCompare, Smith & Crown, RSK Labs, WINGS, ethere.camp, Antshares и HyperChain Capital.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru