



Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Представители социальной платформы по управлению криптоактивами, CoinDash, разослали своим инвесторам срочное предупреждение о том, что их сайт был скомпрометирован. Злоумышленники разместили на главной странице портала фейковый адрес для отправки криптовалюты эфир (Ethereum, эфириум). К этому моменту инвесторы успели перечислить на счет около 7,5 млн долларов.

«Это экстренное сообщение было отправлено вам, чтобы предостеречь вас от отправки денег на несанкционированный ETH-адрес. Похоже на то, что наша страница Token Sale была взломана, а адрес для отправки средств изменен. Пожалуйста, прекратите отправку средств на любой из адресов, пока мы не уведомим вас об урегулировании ситуации. В настоящее время мы изучаем ситуацию и вскоре отправим дальнейшие инструкции» - гласит предупреждение CoinDash.

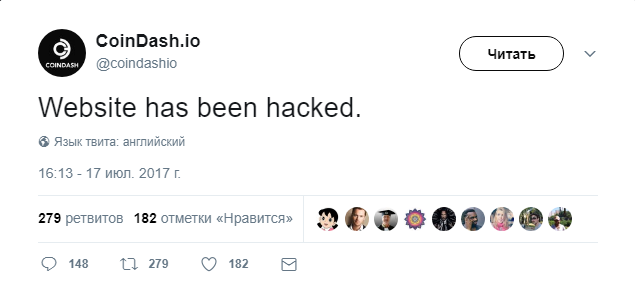
Также был опубликован твит с официального аккаунта  CoinDash, подтверждающий наличие проблемы.

Кампания CoinDash Token Sale была запущена сегодня, 17 июля 2017 года, она должна была продлиться 28 дней или до тех пор, пока средства не достигнут планки в 12 миллионов долларов.

Coindash призвана помочь криптовалютным инвесторам управлять и анализировать свои портфолио, делиться информацией о рынке и демонстрировать достижения.

Текущие партнеры Coindash включают CryptoCompare, Smith & Crown, RSK Labs, WINGS, ethere.camp, Antshares и HyperChain Capital.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru