



Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

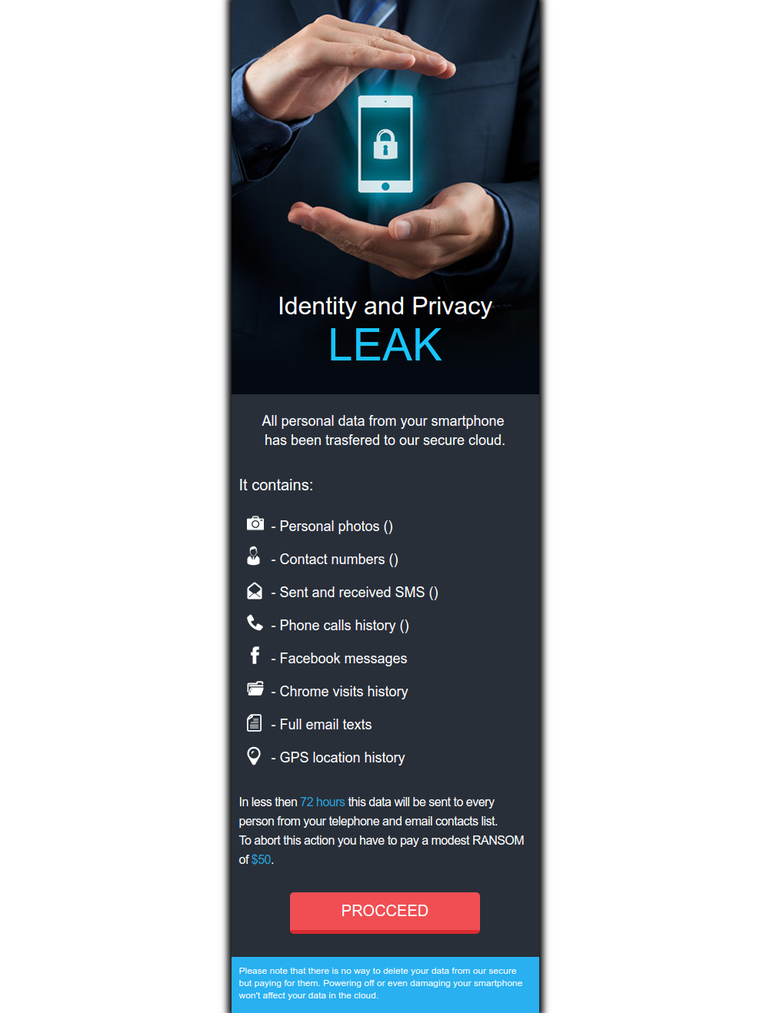
В официальном магазине приложений Google Play был обнаружен Android-вымогатель. Отличается он тем, что угрожает отправить историю веб-активности, а также конфиденциальную информацию всем контактам жертвы.

Вредонос был обнаружен исследователями McAfee и получил имя LeakerLocker. В отличие от большинства вымогателей, LeakerLocker не шифрует файлы пользователей, а делает резервную копию данных, хранящихся на устройстве. После этого пользователь ставится в известность о наличии такой копии, которую зловред угрожает отправить всем контактам в телефонной книге и электронной почте.

Злоумышленники требуют 50 долларов в обмен на то, чтобы личные данные не были отправлены третьим лицам. Эти данные включают: фотографии, сообщения Facebook, историю веб-поиска, письма электронной почты, историю местоположений и прочее. Ставка киберпреступников делается на человеческий фактор.

Два приложения в Google Play содержали эту вредоносную программу - Wallpapers Blur HD (загруженное от 5 000 до 10 000 раз) Booster & Cleaner Pro (загруженное от 1 000 до 5 000 раз).

Это значит, что где-то 15 000 человек стали жертвами LeakerLocker. Оба этих приложения имеют хорошие оценки, предположительно оставленные самими злоумышленниками.

После загрузки LeakerLocker запрашивает множество разрешений, в их числе возможность управлять вызовами, читать и отправлять сообщения, а также доступ к контактам.

До конца неизвестно, действительно ли вымогатель может получить доступ ко всей информации, которую он угрожает распространить. Анализ его кода показал, что он способен, по крайней мере, получить доступ к адресу электронной почты, некоторой контактной информации, истории браузера Chrome, текстовым сообщениям, вызовам, а также фотографиям с камеры.

Исследователи не рекомендуют платить злоумышленникам, так как  нет никакой гарантии, что данные не будут отправлены и в этом случае, или не используются повторно для шантажа.

Эксперты McAfee сообщили о своей находке Google, и, похоже, что та удалила два приложения, распространяющие вымогателя из Google Play.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru