



Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

В официальном магазине приложений Google Play был обнаружен Android-вымогатель. Отличается он тем, что угрожает отправить историю веб-активности, а также конфиденциальную информацию всем контактам жертвы.

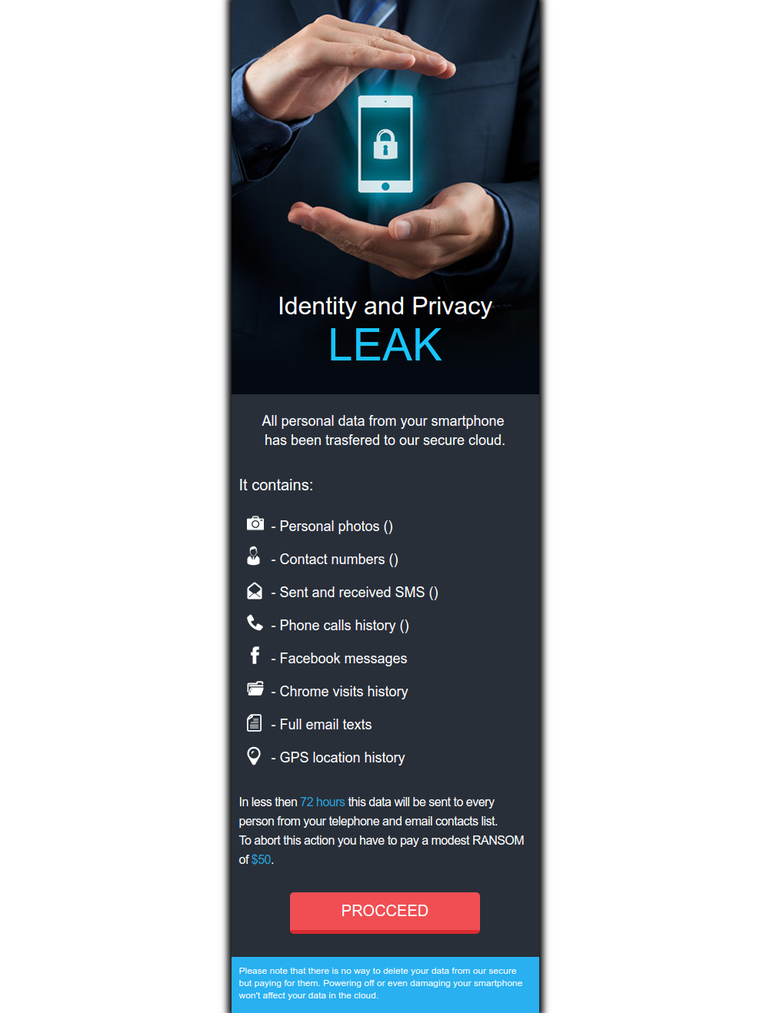
Вредонос был обнаружен исследователями McAfee и получил имя LeakerLocker. В отличие от большинства вымогателей, LeakerLocker не шифрует файлы пользователей, а делает резервную копию данных, хранящихся на устройстве. После этого пользователь ставится в известность о наличии такой копии, которую зловред угрожает отправить всем контактам в телефонной книге и электронной почте.

Злоумышленники требуют 50 долларов в обмен на то, чтобы личные данные не были отправлены третьим лицам. Эти данные включают: фотографии, сообщения Facebook, историю веб-поиска, письма электронной почты, историю местоположений и прочее. Ставка киберпреступников делается на человеческий фактор.

Два приложения в Google Play содержали эту вредоносную программу - Wallpapers Blur HD (загруженное от 5 000 до 10 000 раз) Booster & Cleaner Pro (загруженное от 1 000 до 5 000 раз).

Это значит, что где-то 15 000 человек стали жертвами LeakerLocker. Оба этих приложения имеют хорошие оценки, предположительно оставленные самими злоумышленниками.

После загрузки LeakerLocker запрашивает множество разрешений, в их числе возможность управлять вызовами, читать и отправлять сообщения, а также доступ к контактам.

До конца неизвестно, действительно ли вымогатель может получить доступ ко всей информации, которую он угрожает распространить. Анализ его кода показал, что он способен, по крайней мере, получить доступ к адресу электронной почты, некоторой контактной информации, истории браузера Chrome, текстовым сообщениям, вызовам, а также фотографиям с камеры.

Исследователи не рекомендуют платить злоумышленникам, так как  нет никакой гарантии, что данные не будут отправлены и в этом случае, или не используются повторно для шантажа.

Эксперты McAfee сообщили о своей находке Google, и, похоже, что та удалила два приложения, распространяющие вымогателя из Google Play.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru