



Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

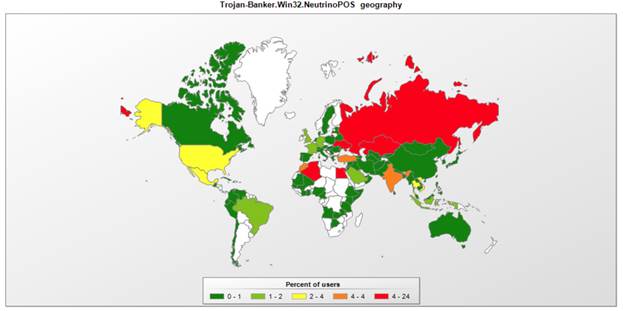
По данным «Лаборатории Касперского», в России активно распространяется модификация троянца Neutrino, атакующего POS-терминалы и крадущего данные банковских карт. Как показывает статистика компании*, на страну пришлась четверть всех попыток проникновения этого зловреда в корпоративные системы.

В зону интересов Neutrino также попали Алжир, Казахстан, Украина и Египет. Приблизительно 10% всех попыток заражений приходится на предприятия малого бизнеса.


География распространения троянца Neutrino, атакующего POS-терминалы, март-июль 2017 г.


Модификация Neutrino для POS-терминалов – не совсем типичная версия этого зловреда, который уже давно известен исследователям и неоднократно менял свои функции и методы распространения. На этот раз троянец охотится за данными банковских карт, которые проходят через зараженные платежные терминалы. При этом Neutrino не сразу начинает активность и приступает к сбору информации – попав в операционную систему POS-терминала, троянец выжидает некоторое время. Эксперты полагают, что таким образом он, скорее всего, пытается обойти защитные технологии, запускающие подозрительный код в изолированной виртуальной среде, так называемые «песочницы», с коротким периодом работы. 

«Neutrino в очередной раз служит подтверждением тому, что кибеугрозы постоянно эволюционируют. Новые версии известных зловредов становятся сложнее, их функциональность расширяется, а «аппетиты» растут. И по мере того, как число различных цифровых устройств увеличивается, области распространения вредоносного ПО также становятся шире. В таких условиях проактивная надежная защита от всего многообразия киберугроз нужна как никогда прежде», – рассказывает Сергей Юнаковский, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru