



Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

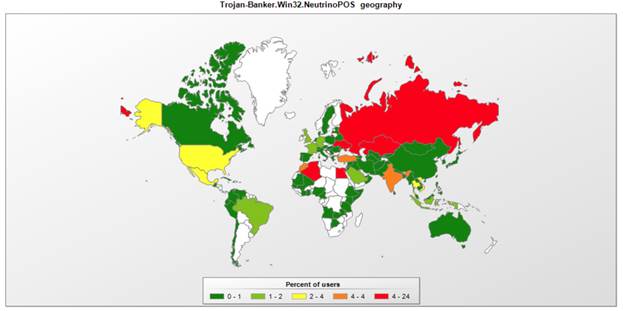
По данным «Лаборатории Касперского», в России активно распространяется модификация троянца Neutrino, атакующего POS-терминалы и крадущего данные банковских карт. Как показывает статистика компании*, на страну пришлась четверть всех попыток проникновения этого зловреда в корпоративные системы.

В зону интересов Neutrino также попали Алжир, Казахстан, Украина и Египет. Приблизительно 10% всех попыток заражений приходится на предприятия малого бизнеса.


География распространения троянца Neutrino, атакующего POS-терминалы, март-июль 2017 г.


Модификация Neutrino для POS-терминалов – не совсем типичная версия этого зловреда, который уже давно известен исследователям и неоднократно менял свои функции и методы распространения. На этот раз троянец охотится за данными банковских карт, которые проходят через зараженные платежные терминалы. При этом Neutrino не сразу начинает активность и приступает к сбору информации – попав в операционную систему POS-терминала, троянец выжидает некоторое время. Эксперты полагают, что таким образом он, скорее всего, пытается обойти защитные технологии, запускающие подозрительный код в изолированной виртуальной среде, так называемые «песочницы», с коротким периодом работы. 

«Neutrino в очередной раз служит подтверждением тому, что кибеугрозы постоянно эволюционируют. Новые версии известных зловредов становятся сложнее, их функциональность расширяется, а «аппетиты» растут. И по мере того, как число различных цифровых устройств увеличивается, области распространения вредоносного ПО также становятся шире. В таких условиях проактивная надежная защита от всего многообразия киберугроз нужна как никогда прежде», – рассказывает Сергей Юнаковский, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru