



Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

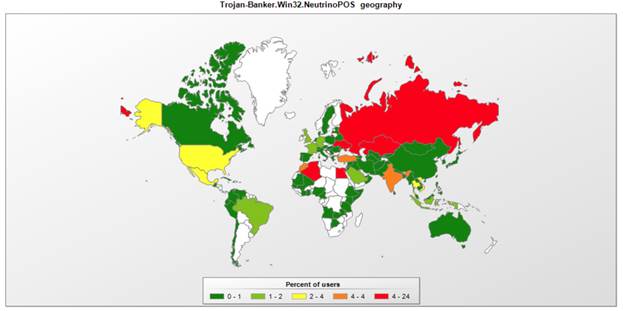
По данным «Лаборатории Касперского», в России активно распространяется модификация троянца Neutrino, атакующего POS-терминалы и крадущего данные банковских карт. Как показывает статистика компании*, на страну пришлась четверть всех попыток проникновения этого зловреда в корпоративные системы.

В зону интересов Neutrino также попали Алжир, Казахстан, Украина и Египет. Приблизительно 10% всех попыток заражений приходится на предприятия малого бизнеса.


География распространения троянца Neutrino, атакующего POS-терминалы, март-июль 2017 г.


Модификация Neutrino для POS-терминалов – не совсем типичная версия этого зловреда, который уже давно известен исследователям и неоднократно менял свои функции и методы распространения. На этот раз троянец охотится за данными банковских карт, которые проходят через зараженные платежные терминалы. При этом Neutrino не сразу начинает активность и приступает к сбору информации – попав в операционную систему POS-терминала, троянец выжидает некоторое время. Эксперты полагают, что таким образом он, скорее всего, пытается обойти защитные технологии, запускающие подозрительный код в изолированной виртуальной среде, так называемые «песочницы», с коротким периодом работы. 

«Neutrino в очередной раз служит подтверждением тому, что кибеугрозы постоянно эволюционируют. Новые версии известных зловредов становятся сложнее, их функциональность расширяется, а «аппетиты» растут. И по мере того, как число различных цифровых устройств увеличивается, области распространения вредоносного ПО также становятся шире. В таких условиях проактивная надежная защита от всего многообразия киберугроз нужна как никогда прежде», – рассказывает Сергей Юнаковский, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru