



Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

Троянец Neutrino массово атакует POS-терминалы России

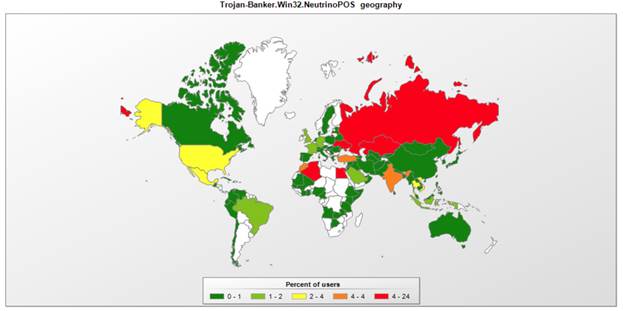
По данным «Лаборатории Касперского», в России активно распространяется модификация троянца Neutrino, атакующего POS-терминалы и крадущего данные банковских карт. Как показывает статистика компании*, на страну пришлась четверть всех попыток проникновения этого зловреда в корпоративные системы.

В зону интересов Neutrino также попали Алжир, Казахстан, Украина и Египет. Приблизительно 10% всех попыток заражений приходится на предприятия малого бизнеса.


География распространения троянца Neutrino, атакующего POS-терминалы, март-июль 2017 г.


Модификация Neutrino для POS-терминалов – не совсем типичная версия этого зловреда, который уже давно известен исследователям и неоднократно менял свои функции и методы распространения. На этот раз троянец охотится за данными банковских карт, которые проходят через зараженные платежные терминалы. При этом Neutrino не сразу начинает активность и приступает к сбору информации – попав в операционную систему POS-терминала, троянец выжидает некоторое время. Эксперты полагают, что таким образом он, скорее всего, пытается обойти защитные технологии, запускающие подозрительный код в изолированной виртуальной среде, так называемые «песочницы», с коротким периодом работы. 

«Neutrino в очередной раз служит подтверждением тому, что кибеугрозы постоянно эволюционируют. Новые версии известных зловредов становятся сложнее, их функциональность расширяется, а «аппетиты» растут. И по мере того, как число различных цифровых устройств увеличивается, области распространения вредоносного ПО также становятся шире. В таких условиях проактивная надежная защита от всего многообразия киберугроз нужна как никогда прежде», – рассказывает Сергей Юнаковский, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru