Система раннего обнаружения киберугроз компании Group-IB, специализирующейся на предотвращении преступлений с использованием высоких технологий, зафиксировала активное распространение новой вредоносной программы, работающей под ОС Android.
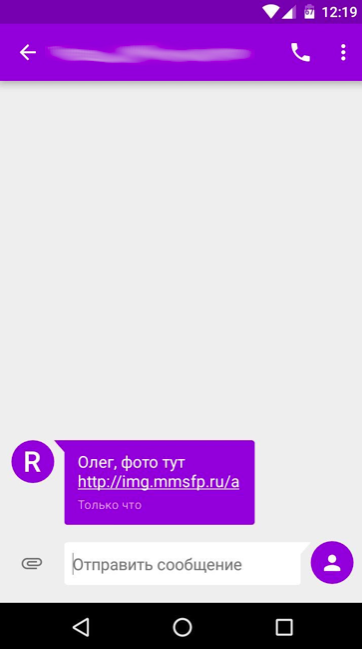
Вирус использует данные из телефонной книжки зараженного абонента, а антивирусное ПО не детектирует программу как вредоносную. Многие пользователи телефонов на ОС Android за последнюю неделю получили MMS-сообщения от кого-то из своего контакт-листа со ссылкой. В начале сообщения вирус подставлял имя из записной книжки зараженного лица.
При переходе по ссылке пользователь видел надпись «Уважаемый пользователь, вам пришла ммс-фотография. Посмотреть вы ее можете по ссылке ниже». При нажатии на кнопку «Посмотреть» на устройство загружалась вредоносная программа с расширением .APK. Также злоумышленники заботливо сопроводили спам инструкцией «Во время установки, нажмите НАСТРОЙКИ -> Разрешить установку из неизвестных источников -> OK»,
Механизм работы вируса
Попадая на устройство, вредоносная программа рассылает себя по контактным листам жертвы. Параллельно она делает запрос на номер SMS-банкинга жертвы, узнает баланс счета и переводит деньги на счета, подконтрольные злоумышленникам. При этом происходит перехват входящих SMS-сообщений, в результате чего жертва не подозревает, что у нее снимают деньги, даже если подключена функция SMS-оповещений о списаниях.
Также в функционал программы входит показ т.н. веб-фейков – окон браузера, визуально схожих с окошками авторизации банковских приложений. Вводя в них данные банковских карт, жертва отправляла их злоумышленникам напрямую. В ряде случаев вредоносная программа могла также блокировать телефон.
«Эта угроза направлена на пользователей ОС Android – клиентов банков, использующих SMS-банкинг и пользователей мобильных банковских приложений. Характерно, что антивирусные программы, установленные на телефонах жертв, ни на одном из этапов работы вируса не детектировали приложение как вредоносное (и продолжают его не детектировать). Антивирусы в этой ситуации просто не помогают», – сказал руководитель отдела динамического анализа вредоносного кода Group-IB Рустам Миркасымов.
Банки, которые хотят защитить своих клиентов, должны взаимодействовать с компетентными организациями для оперативной блокировки сайтов, распространяющих вредоносное ПО с использованием символики и брендов финансовых учреждений, а также использовать комплексные решения: сервисы, которые позволяют без установки дополнительного программного обеспечения на устройства клиентов выявлять подготовку к хищениям денежных средств, и данные Threat Intelligence, позволяющие отслеживать и предупреждать атаки на пользователей еще на этапе подготовки.
Что делать, чтобы не заразиться:
Настоятельно рекомендуем с максимальной осторожностью относится к «странным» сообщениям, полученных даже от знакомых их списка контактов
Обращайте внимание на расширения загружаемых файлов
Никогда не устанавливайте приложения для Android (.APK) из недоверенных источников и не давайте им дополнительных прав в системе.
Что делать, если вы уже заразились:
Сделайте копию информации с телефона в Google Cloud, чтобы сохранить базу контактов. Этот контент можно безопасно скопировать на ПК.
Сделайте на устройстве «factory reset» – возврат к заводским установкам.
Восстановите данные из облака и скопируйте с ПК
Если вы ввели данные своей карты в регистрационной форме веб-фейка – немедленно заблокируйте карту.
Что делать банкам, чтобы защитить своих клиентов от подобных угроз:
Взаимодействовать с компетентными организациями для оперативной блокировки сайтов, распространяющих вредоносное ПО с использованием символики и брендов финансовых учреждений.
Использовать сервисы, позволяющие без установки дополнительного программного обеспечения на устройства клиентов выявлять подготовку к хищениям денежных средств.
Использовать данные Threat Intelligence, позволяющие отслеживать и предупреждать атаки на пользователей еще на этапе подготовки.
ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.
Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.
Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.
Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.
Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.
OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.
Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.