



Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

WikiLeaks опубликовала документ с подробным описанием инструмента Elsa, который, как утверждается, используется ЦРУ США для отслеживания местоположения людей через Wi-Fi ноутбуков.

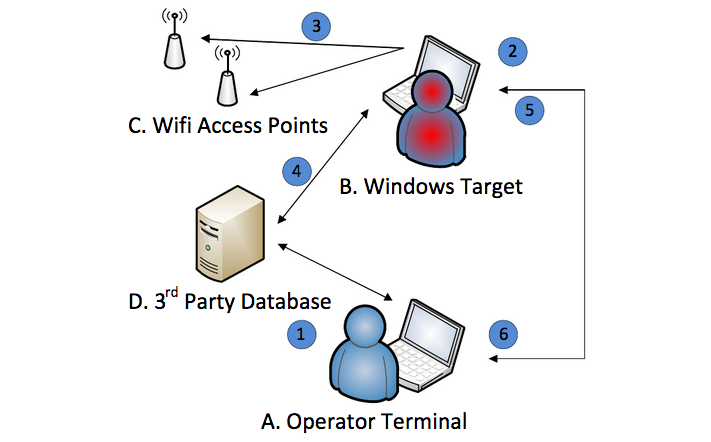
По словам его разработчиков, Elsa предоставляет геолокационные данные, записывая детали точек доступа Wi-Fi, включая уровень сигнала, в диапазоне целевого устройства Windows.

После установки Elsa на компьютер, инструмент начинает контролировать ближайшие точки Wi-Fi, даже если устройство не подключено к интернету. Как только компьютер подключится к интернету, Elsa сможет отправлять собранные данные Wi-Fi в базу данных, содержащую географическое расположение точек беспроводного доступа.

Документ WikiLeaks показал, что Elsa использует базы данных геолокации, созданные Google и Microsoft.

Данные зашифровываются и логируются, и злоумышленник может вручную получить их, подключившись к зараженному устройству.

«ELSA позволяет настроить такие параметры, как интервал выборки, максимальный размер файла журнала и метод invocation/persistence. Кроме того, использующееся базы геолокации от Google и Microsoft преобразуют необработанную информацию в геоданные, что позволяет создать профиль отслеживания целевого устройства» - говорит в документе WikiLeaks.

Также WikiLeaks дает понять, что развитие Elsa поддерживается разработчиком, и инструмент постоянно улучшается.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru