



Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

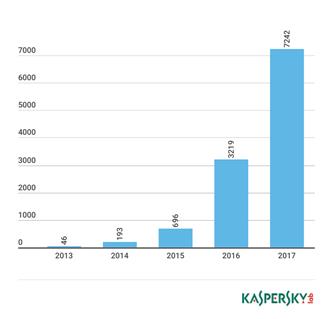
Число вредоносных программ для атак на устройства Интернета вещей превысило семь тысяч, причем более половины из них появились за первые шесть месяцев 2017 года. Такие цифры приводят эксперты «Лаборатории Касперского» в своей статье.

Аналитики компании также отмечают, что сейчас по всему миру работают больше 6 миллиардов подключенных к Интернету устройств, и люди подвергаются серьезной опасности. Взламывая умные гаджеты, злоумышленники получают возможность шпионить за пользователями, шантажировать их, а также использовать устройства в качестве промежуточного звена для совершения преступлений.


Рост количества образцов вредоносного ПО для умных устройств, 2013-2017 г.г.


Специалисты «Лаборатории Касперского» провели эксперимент и настроили несколько ловушек («ханипотов»), которые имитировали различные умные устройства. Первые попытки несанционированного подключения к ним эксперты зафиксировали уже через несколько секунд. За сутки было зарегистрировано несколько десятков тысяч обращений. Среди устройств, атаки с которых наблюдали эксперты, более 63% можно определить как IP-камеры. Около 16% составили различные сетевые устройства и маршрутизаторы. Еще 1% пришелся на Wi-Fi-ретрансляторы, TV-приставки, устройства IP-телефонии, выходные ноды Tor, принтеры, устройства «умного дома». Остальные 20% устройств однозначно опознать не удалось.

Если посмотреть на географическое расположение устройств, с IP-адресов которых эксперты видели атаки на ханипоты, можно наблюдать следующую картину: в топ—3 стран вошли Китай (14% атакующих устройств), Вьетнам (12%) и Россия (7%).

Причина роста числа таких атак проста: Интернет вещей сегодня практически не защищен от киберугроз. Подавляющее большинство устройств работает на Linux, что упрощает жизнь преступникам: они могут написать одну вредоносную программу, которая будет эффективна против большого количества устройств. Кроме того, на большинстве IoT-гаджетов нет никаких защитных решений, а производители редко выпускают обновления безопасности и новые прошивки.

«Безопасность умных устройств — очень серьезная проблема, и мы все должны о ней задуматься. Прошлый год показал, что это не просто возможная, а вполне реальная угроза. За последнее время количество вредоносных программ для IoT-устройств резко выросло, но потолок еще далеко, — прокомментировал результаты исследования Владимир Кусков, эксперт по кибербезопасности «Лаборатории Касперского». — Одной из точек роста может стать, например, рынок DDoS-атак. Высокая конкуренция на нем подталкивает злоумышленников к поиску новых ресурсов, которые помогли бы им устраивать все более мощные атаки. Ботнет Mirai продемонстрировал, что такими ресурсами могут быть умные устройства, число которых исчисляется миллиардами уже сейчас, а к 2020 году аналитики различных компаний прогнозируют рост в пределах от 20 до 50 миллиардов устройств».

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru