



Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

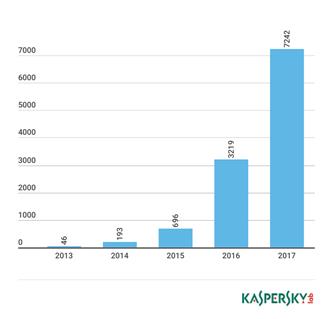
Число вредоносных программ для атак на устройства Интернета вещей превысило семь тысяч, причем более половины из них появились за первые шесть месяцев 2017 года. Такие цифры приводят эксперты «Лаборатории Касперского» в своей статье.

Аналитики компании также отмечают, что сейчас по всему миру работают больше 6 миллиардов подключенных к Интернету устройств, и люди подвергаются серьезной опасности. Взламывая умные гаджеты, злоумышленники получают возможность шпионить за пользователями, шантажировать их, а также использовать устройства в качестве промежуточного звена для совершения преступлений.


Рост количества образцов вредоносного ПО для умных устройств, 2013-2017 г.г.


Специалисты «Лаборатории Касперского» провели эксперимент и настроили несколько ловушек («ханипотов»), которые имитировали различные умные устройства. Первые попытки несанционированного подключения к ним эксперты зафиксировали уже через несколько секунд. За сутки было зарегистрировано несколько десятков тысяч обращений. Среди устройств, атаки с которых наблюдали эксперты, более 63% можно определить как IP-камеры. Около 16% составили различные сетевые устройства и маршрутизаторы. Еще 1% пришелся на Wi-Fi-ретрансляторы, TV-приставки, устройства IP-телефонии, выходные ноды Tor, принтеры, устройства «умного дома». Остальные 20% устройств однозначно опознать не удалось.

Если посмотреть на географическое расположение устройств, с IP-адресов которых эксперты видели атаки на ханипоты, можно наблюдать следующую картину: в топ—3 стран вошли Китай (14% атакующих устройств), Вьетнам (12%) и Россия (7%).

Причина роста числа таких атак проста: Интернет вещей сегодня практически не защищен от киберугроз. Подавляющее большинство устройств работает на Linux, что упрощает жизнь преступникам: они могут написать одну вредоносную программу, которая будет эффективна против большого количества устройств. Кроме того, на большинстве IoT-гаджетов нет никаких защитных решений, а производители редко выпускают обновления безопасности и новые прошивки.

«Безопасность умных устройств — очень серьезная проблема, и мы все должны о ней задуматься. Прошлый год показал, что это не просто возможная, а вполне реальная угроза. За последнее время количество вредоносных программ для IoT-устройств резко выросло, но потолок еще далеко, — прокомментировал результаты исследования Владимир Кусков, эксперт по кибербезопасности «Лаборатории Касперского». — Одной из точек роста может стать, например, рынок DDoS-атак. Высокая конкуренция на нем подталкивает злоумышленников к поиску новых ресурсов, которые помогли бы им устраивать все более мощные атаки. Ботнет Mirai продемонстрировал, что такими ресурсами могут быть умные устройства, число которых исчисляется миллиардами уже сейчас, а к 2020 году аналитики различных компаний прогнозируют рост в пределах от 20 до 50 миллиардов устройств».

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru