



Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

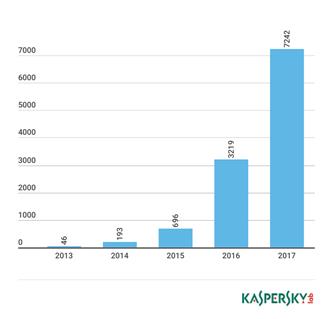
Число вредоносных программ для атак на устройства Интернета вещей превысило семь тысяч, причем более половины из них появились за первые шесть месяцев 2017 года. Такие цифры приводят эксперты «Лаборатории Касперского» в своей статье.

Аналитики компании также отмечают, что сейчас по всему миру работают больше 6 миллиардов подключенных к Интернету устройств, и люди подвергаются серьезной опасности. Взламывая умные гаджеты, злоумышленники получают возможность шпионить за пользователями, шантажировать их, а также использовать устройства в качестве промежуточного звена для совершения преступлений.


Рост количества образцов вредоносного ПО для умных устройств, 2013-2017 г.г.


Специалисты «Лаборатории Касперского» провели эксперимент и настроили несколько ловушек («ханипотов»), которые имитировали различные умные устройства. Первые попытки несанционированного подключения к ним эксперты зафиксировали уже через несколько секунд. За сутки было зарегистрировано несколько десятков тысяч обращений. Среди устройств, атаки с которых наблюдали эксперты, более 63% можно определить как IP-камеры. Около 16% составили различные сетевые устройства и маршрутизаторы. Еще 1% пришелся на Wi-Fi-ретрансляторы, TV-приставки, устройства IP-телефонии, выходные ноды Tor, принтеры, устройства «умного дома». Остальные 20% устройств однозначно опознать не удалось.

Если посмотреть на географическое расположение устройств, с IP-адресов которых эксперты видели атаки на ханипоты, можно наблюдать следующую картину: в топ—3 стран вошли Китай (14% атакующих устройств), Вьетнам (12%) и Россия (7%).

Причина роста числа таких атак проста: Интернет вещей сегодня практически не защищен от киберугроз. Подавляющее большинство устройств работает на Linux, что упрощает жизнь преступникам: они могут написать одну вредоносную программу, которая будет эффективна против большого количества устройств. Кроме того, на большинстве IoT-гаджетов нет никаких защитных решений, а производители редко выпускают обновления безопасности и новые прошивки.

«Безопасность умных устройств — очень серьезная проблема, и мы все должны о ней задуматься. Прошлый год показал, что это не просто возможная, а вполне реальная угроза. За последнее время количество вредоносных программ для IoT-устройств резко выросло, но потолок еще далеко, — прокомментировал результаты исследования Владимир Кусков, эксперт по кибербезопасности «Лаборатории Касперского». — Одной из точек роста может стать, например, рынок DDoS-атак. Высокая конкуренция на нем подталкивает злоумышленников к поиску новых ресурсов, которые помогли бы им устраивать все более мощные атаки. Ботнет Mirai продемонстрировал, что такими ресурсами могут быть умные устройства, число которых исчисляется миллиардами уже сейчас, а к 2020 году аналитики различных компаний прогнозируют рост в пределах от 20 до 50 миллиардов устройств».

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru