Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.
Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.
Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность,
При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.
Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.
Адреса с дефисами
Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.
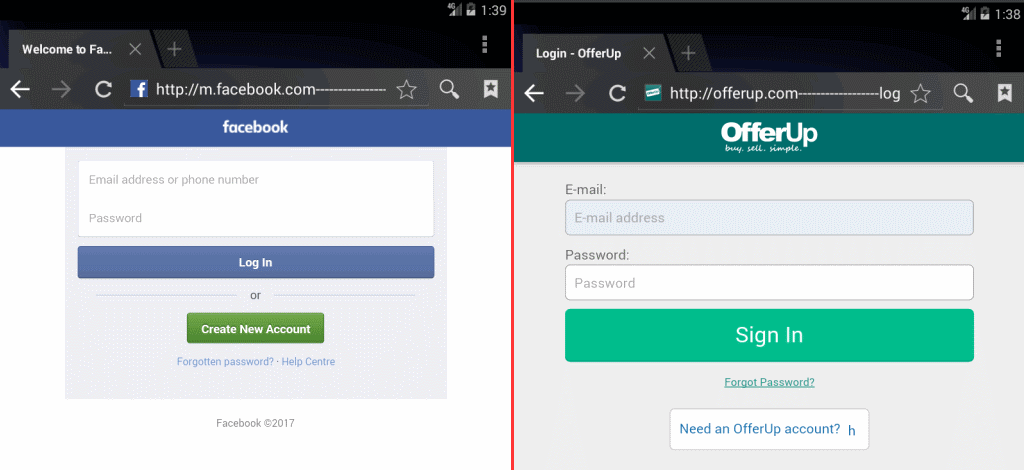
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html
Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.
Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.
Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.
Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.
Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.
По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.
Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.
Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.
Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.
Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.
Приговор пока не вступил в силу и может быть обжалован.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.