



Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.

Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.

Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность, пишет xakep.ru.

При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.

Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.

Адреса с дефисами

Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.

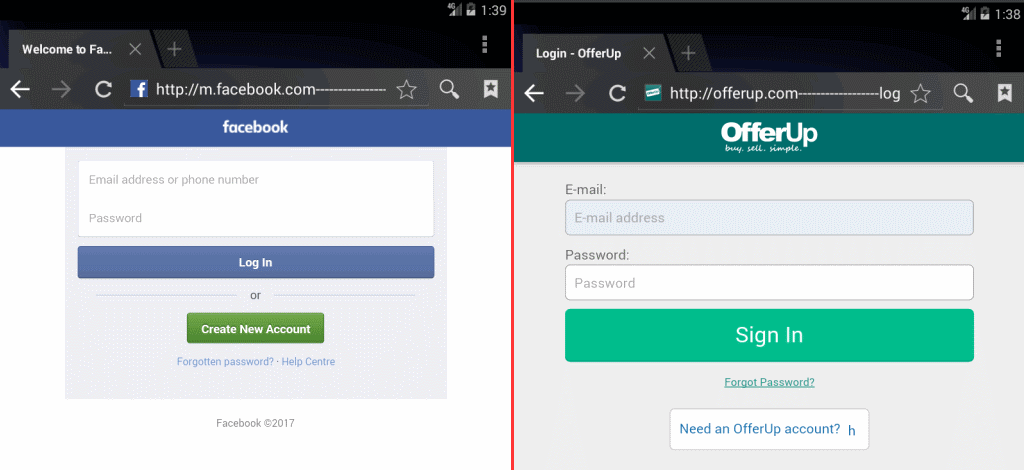
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html

Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.


Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.

Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru