



Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.

Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.

Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность, пишет xakep.ru.

При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.

Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.

Адреса с дефисами

Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.

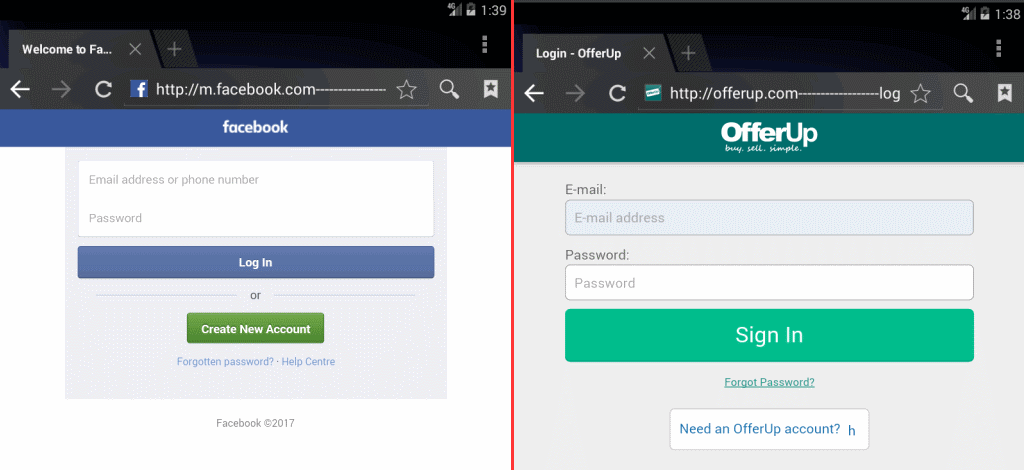
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html

Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.


Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.

Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru