



Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Исследователи обнаружили еще один способ использования электронных сигарет – на этот раз он не вредит напрямую здоровью. С помощью небольших изменений они могут превратиться в хакерский инструмент.

Для подзарядки электронных сигарет используется подключение по USB, если в электронную сигарету добавить небольшую микросхему, то компьютер распознает устройство, как клавиатуру и будет исполнять полученные команды, пишет dailymail.co.uk.

Популярность электронных сигарет очень высока, при этом в обществе активно обсуждается вопрос вреда здоровью наносимый вейперам в сравнении с традиционными сигаретами. Кто победит не ясно, но у электронных сигарет добавился жирный минус – риск нанесения вреда компьютерной системе.

Открытие было сделано исследователем по информационной безопасности Россом Бевингтоном. Который сообщил, что модифицированная электронная сигарета может получить доступ к сетевому трафику и выдавая себя за клавиатуру отправлять команды, записанные в скрипте.

«Атака, проводимая с помощью электронной сигареты по типу очень похожа на PoisonTap, которую можно провести даже на заблокированную систему» - говорит Росс.

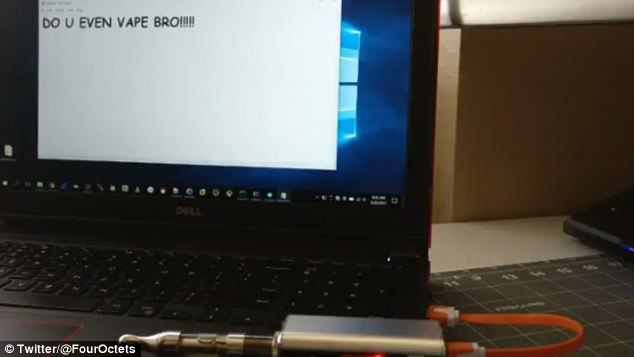
Еще один исследователь информационной безопасности, известный под ником FourOctets, опубликовал в Twitter видео на котором продемонстрировал процесс атаки. FourOctets держит в руках электронную сигарету, и подключает ее в USB-разъем. После чего на компьютере выполняется записанный в электронной сигарете скрипт и на рабочем столе появляется надпись «DO YOU EVEN VAPE BRO», ее цель продемонстрировать уровень опасности, которую несет подобная атака.


FourOctets не стал останавливаться на достигнутом и показал, как с помощью небольшого кода из 20 строк на компьютер могут быть загружены вредоносные программы.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru