



Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Исследователи обнаружили еще один способ использования электронных сигарет – на этот раз он не вредит напрямую здоровью. С помощью небольших изменений они могут превратиться в хакерский инструмент.

Для подзарядки электронных сигарет используется подключение по USB, если в электронную сигарету добавить небольшую микросхему, то компьютер распознает устройство, как клавиатуру и будет исполнять полученные команды, пишет dailymail.co.uk.

Популярность электронных сигарет очень высока, при этом в обществе активно обсуждается вопрос вреда здоровью наносимый вейперам в сравнении с традиционными сигаретами. Кто победит не ясно, но у электронных сигарет добавился жирный минус – риск нанесения вреда компьютерной системе.

Открытие было сделано исследователем по информационной безопасности Россом Бевингтоном. Который сообщил, что модифицированная электронная сигарета может получить доступ к сетевому трафику и выдавая себя за клавиатуру отправлять команды, записанные в скрипте.

«Атака, проводимая с помощью электронной сигареты по типу очень похожа на PoisonTap, которую можно провести даже на заблокированную систему» - говорит Росс.

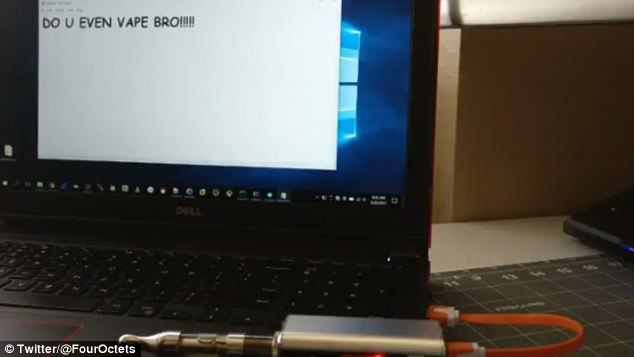
Еще один исследователь информационной безопасности, известный под ником FourOctets, опубликовал в Twitter видео на котором продемонстрировал процесс атаки. FourOctets держит в руках электронную сигарету, и подключает ее в USB-разъем. После чего на компьютере выполняется записанный в электронной сигарете скрипт и на рабочем столе появляется надпись «DO YOU EVEN VAPE BRO», ее цель продемонстрировать уровень опасности, которую несет подобная атака.


FourOctets не стал останавливаться на достигнутом и показал, как с помощью небольшого кода из 20 строк на компьютер могут быть загружены вредоносные программы.

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

RSS: Новости на портале Anti-Malware.ru