



ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

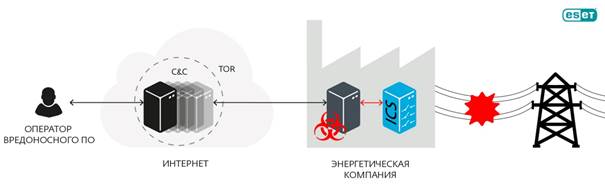
Эксперты ESET выполнили анализ вредоносной программы Win32/Industroyer, которая позволяет проводить атаки на электроэнергетические компании. Industroyer – сложная и крайне опасная вредоносная программа, предназначенная для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях.

Подобное ПО могло послужить причиной сбоя энергоснабжения в Киеве в декабре 2016 года. Программа позволяет хакерам напрямую управлять выключателями и прерывателями цепи на электрических подстанциях. Возможный ущерб от атаки Industroyer – от простого отключения подачи электроэнергии до повреждения оборудования.


Industroyer использует четыре промышленных протокола связи, распространенных в электроэнергетике, управлении транспортом, водоснабжении и других критических инфраструктурах. Протоколы создавались десятилетия назад без учета требований безопасности. Поэтому хакерам не пришлось искать их уязвимости – достаточно было «научить» Industroyer использовать эти протоколы. Как следствие, любое вмешательство злоумышленников в работу промышленной сети может привести к фатальным последствиям.

Industroyer имеет модульную структуру. В его составе основной и дополнительный бэкдоры, четыре модуля для работы с коммуникационными протоколами, стиратель данных и DoS-инструмент для атак типа «отказ в обслуживании». Часть компонентов разработана с прицелом на конкретные марки электрооборудования.

Впечатляющие возможности Industroyer указывают на высокую квалификацию авторов и глубокое понимание устройства промышленных систем управления. Маловероятно, что подобное ПО было разработано без доступа к оборудованию, которое используется в целевой среде. Более того, кибергруппа, стоящая за Industroyer, может перенастроить программу, чтобы атаковать любую промышленную среду, где используются целевые протоколы связи.

«Недавняя атака на украинские энергокомпании должна послужить сигналом для всех ИБ-специалистов, отвечающих за критические системы, – комментирует Антон Черепанов, старший вирусный аналитик ESET. – Устойчивость Industroyer в системе и его способность напрямую влиять на работу промышленного оборудования делает его наиболее опасной угрозой со времен Stuxnet, нанесшего урон ядерной программе Ирана». 

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru