



Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Анализ 35 000 компаний из более чем 20 отраслей по всему миру показал, что многие из них рискуют пострадать от потери данных из-за того, что они не могут обеспечить обновление программного обеспечения на своих компьютерах.

Исследование, проведенное компанией BitSight, сосредоточено на операционных системах Apple и Microsoft, а также на браузерах Firefox, Chrome, Safari и Internet Explorer.

Исследование показало, что более 50% компьютеров в более чем 2000 организациях используют устаревшую версию операционной системы, а более 8500 компаний не смогли обновить веб-браузеры более чем на половине своих компьютеров.

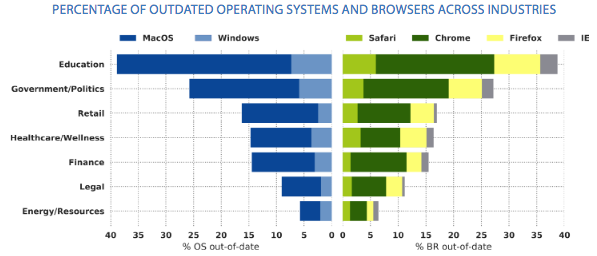
Рассматривая каждую анализируемую отрасль, BitSight обнаружила, что сфера образования и государственный сектор имеют самый высокий уровень использования устаревших операционных систем и браузеров. Почти 40 процентов компьютеров, используемых в секторе образования и более 25 процентов устройств в государственном секторе, используют устаревшие операционные системы, особенно версии macOS.

На другом конце графика находятся юридический и энергетический сектора, в которых было наименьшее количество устройств с устаревшим программным обеспечением.

«Учитывая, что энергетический сектор предоставляет критически важные услуги, организации в этом секторе должны иметь серьезный подход к безопасности» - говорится в отчете BitSight.

На приведенном ниже графике BitSight отразили сферы и используемые, устаревшие программы и операционные системы.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru