



Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Анализ 35 000 компаний из более чем 20 отраслей по всему миру показал, что многие из них рискуют пострадать от потери данных из-за того, что они не могут обеспечить обновление программного обеспечения на своих компьютерах.

Исследование, проведенное компанией BitSight, сосредоточено на операционных системах Apple и Microsoft, а также на браузерах Firefox, Chrome, Safari и Internet Explorer.

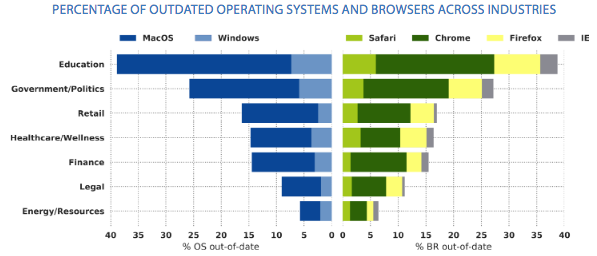
Исследование показало, что более 50% компьютеров в более чем 2000 организациях используют устаревшую версию операционной системы, а более 8500 компаний не смогли обновить веб-браузеры более чем на половине своих компьютеров.

Рассматривая каждую анализируемую отрасль, BitSight обнаружила, что сфера образования и государственный сектор имеют самый высокий уровень использования устаревших операционных систем и браузеров. Почти 40 процентов компьютеров, используемых в секторе образования и более 25 процентов устройств в государственном секторе, используют устаревшие операционные системы, особенно версии macOS.

На другом конце графика находятся юридический и энергетический сектора, в которых было наименьшее количество устройств с устаревшим программным обеспечением.

«Учитывая, что энергетический сектор предоставляет критически важные услуги, организации в этом секторе должны иметь серьезный подход к безопасности» - говорится в отчете BitSight.

На приведенном ниже графике BitSight отразили сферы и используемые, устаревшие программы и операционные системы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru