



Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

За последние 12 месяцев каждая вторая промышленная компания в мире пережила от одного до пяти киберинцидентов – они затронули критически важные инфраструктуры или автоматизированные системы управления технологическими процессами (АСУ ТП) на этих предприятиях.

Такие данные «Лаборатория Касперского» получила в ходе исследования, в котором приняли участие более 350 представителей индустриальных организаций по всему миру, включая Россию. На устранение последствий этих инцидентов, случившихся в течение года, каждая компания потратила в среднем 497 тысяч долларов США.

Опрос также показал, что столкновение с киберугрозами не стало неожиданностью для промышленных предприятий – три четверти компаний допускают вероятность пострадать от кибератаки. Более того, 83% респондентов считают себя хорошо подготовленными к тому, что в их промышленных инфраструктурах может произойти какой-либо инцидент. 

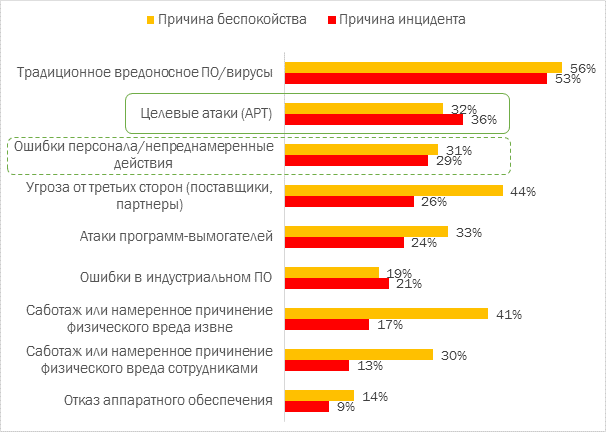
Больше всего на сегодняшний день компании опасаются возможности заражения вредоносным ПО. И реальность показывает, что это не напрасно – 53% пострадавших от инцидентов предприятий подтвердили случаи столкновения с различными зловредами. Более того, около трети компаний (36%) подвергались таргетированным атакам. Таким образом, вредоносные программы и хорошо спланированные целенаправленные операции стали доминирующими угрозами для промышленных и критически важных инфраструктур.  

В то же время исследование показало, что компании зачастую недооценивают внутренние угрозы, опасаясь рисков извне. Так, 44% организаций полагают, что их кибербезопасности с большой долей вероятности будут угрожать какие-либо третьи лица, например, поставщики. А 33% считают, что наибольшую опасность для них представляют программы-вымогатели. Однако чаще киберинциденты в промышленных сетях случаются из-за ошибок и непреднамеренных действий персонала – именно этот фактор угрожал почти трети (29%) компаний. 


 «Мы наблюдаем все большую взаимную интеграцию корпоративных и индустриальных сетей, которые сегодня нередко образуют единую инфраструктуру промышленного предприятия. А это значит, что компаниям следует скорректировать подход к управлению и защите киберфизических систем, – отмечает Андрей Суворов, директор по развитию бизнеса безопасности критической инфраструктуры «Лаборатории Касперского». – Для этого важно понимать актуальный ландшафт угроз, знать возможные риски, оценивать, какие методы обеспечения защиты наиболее эффективны, и, конечно же, работать над повышением осведомленности сотрудников о новых киберопасностях».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru