



Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Исследователи Zscaler предупреждают о том, что вредоносное приложение для Android, которое загружается из рекламных объявлений, размещенных на форумах, сильно сопротивляется удалению.

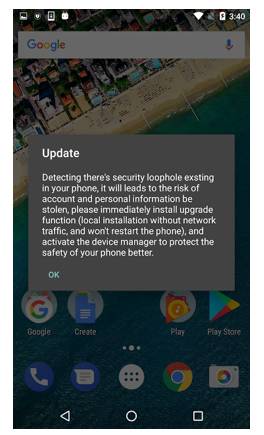
Вредонос представляется как «Ks Clean», приложение для очистки ОС. После установки Ks Clean отображает поддельное сообщение об обновлении системы, в котором единственной опцией, представленной пользователю, является выбор кнопки «ОК».

Как только пользователь нажимает «ОК», вредонос запрашивает установку другого APK с именем «Обновление» (или «Update»). «Обновление» запрашивает права администратора, и если их предоставить, то потом нельзя будет отнять.

После получения прав администратора, зловреду ничего не мешает отображать всплывающие окна, даже когда пользователь работает с другими приложениями. Вредоноса нельзя удалить стандартным способом, через опцию «Удалить», так как у него есть права администратора.

Zscaler выявила более 300 экземпляров вредоносных APK этого приложения, за последние две недели оно успешно атаковало пользователей в США и Великобритании. Также атака была на форум «GodLikeProductions».

«На одном из форумов мы обнаружили посетителей, жаловавшихся на автоматически загружаемое приложение» - сообщает Zcaler.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru