


На IT IS conf 2026 обсудили жизнь ИБ после эпохи импортозамещения

На IT IS conf 2026 обсудили жизнь ИБ после эпохи импортозамещения

На IT IS conf 2026 обсудили жизнь ИБ после эпохи импортозамещения

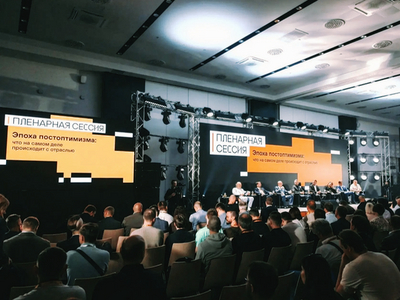
В Екатеринбурге прошла седьмая конференция IT IS conf, посвященная актуальным вопросам ИТ и информационной безопасности. Организатором мероприятия выступил системный интегратор УЦСБ при поддержке Министерства цифрового развития и связи Свердловской области.

Одной из центральных тем конференции стала так называемая «Эпоха постоптимизма» — ситуация, в которой компаниям приходится искать баланс между растущим количеством киберугроз, ужесточением требований регуляторов и ограниченными бюджетами.

Участники пленарной дискуссии сошлись во мнении, что сокращение затрат на информационную безопасность не должно приводить к появлению новых уязвимостей. Вместо постоянного наращивания закупок всё большее значение приобретают автоматизация процессов, грамотная настройка уже внедренных средств защиты и повышение квалификации специалистов.

Отдельное внимание эксперты уделили искусственному интеллекту. По их мнению, ИИ ускоряет действия не только защитников, но и злоумышленников, поэтому организациям приходится пересматривать подходы к мониторингу событий безопасности и реагированию на инциденты.

Практическая часть конференции включала киберпоединок, круглый стол по противодействию атакам с использованием ИИ, а также серию технических воркшопов. Участники разбирали реальные сценарии поиска уязвимостей, изучали методы Threat Hunting, расследовали инциденты с использованием DLP-систем и анализировали безопасность открытых больших языковых моделей.

Отдельный блок был посвящен защите экосистемы 1С и изменениям в регулировании объектов критической информационной инфраструктуры.

Помимо деловой программы, конференция стала площадкой для развития технологического сотрудничества. УЦСБ и R-Vision подписали соглашение о совместной работе над проектами на базе платформы R-Vision EVO, а УЦСБ и Security Vision оформили технологическое партнерство в области автоматизации мониторинга угроз прикладного уровня.

Еще одним заметным событием стала презентация книги «Хакерская самооборона» специалиста по анализу защищенности УЦСБ Андрея Жукова. Автор представил подходы к активной защите, основанные на изучении и использовании слабых мест инструментов самих злоумышленников.

В целом IT IS conf 2026 показала, что российский рынок ИБ постепенно смещает фокус с экстренного реагирования на долгосрочное повышение устойчивости. Главным вопросом становится уже не выбор очередного средства защиты, а умение эффективно использовать имеющиеся ресурсы и регулярно проверять свою готовность к реальным атакам.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru